
- Sản phẩm & Dịch vụSản phẩm & Dịch vụ
- Giải phápGiải pháp
- Bảng giáBảng giá
- Công tyCông ty
- Tài liệuTài liệu

vi
vi
Nơi CyStack cung cấp cho bạn những tin tức, xu hướng và cảnh báo mới nhất về ngành công nghệ bảo mật và các sản phẩm, dịch vụ của chúng tôi.
Thảo luận (0)
Đăng nhập để thảo luận
Một file hợp đồng có thể nằm trên ổ cứng máy tính cá nhân, máy chủ nội bộ và một dịch vụ đám mây. Cùng một nội dung nhưng mỗi nơi có tốc độ truy xuất, chi phí và mức độ rủi ro riêng. Vì vậy, câu hỏi lưu trữ dữ liệu là gì không chỉ dừng ở “chỗ để file”, mà còn liên quan đến cách tổ chức dữ liệu theo kiến trúc, vị trí lưu trữ, tần suất truy cập và từng giai đoạn trong vòng đời dữ liệu.
Phần dưới đây giải thích định nghĩa, các cách phân loại phổ biến, vòng đời dữ liệu và ai thực sự có quyền xem dữ liệu sau khi đã lưu trữ.
Theo IBM, lưu trữ dữ liệu là quá trình sử dụng phần cứng và phần mềm để ghi, sắp xếp và bảo vệ thông tin số, giúp dữ liệu có thể được truy xuất và sử dụng lại khi cần. Khái niệm này áp dụng ở mọi quy mô, từ một chiếc điện thoại cá nhân lưu ảnh đến trung tâm dữ liệu ngân hàng lưu hồ sơ giao dịch. Máy tính biểu diễn thông tin bằng chuỗi số 0 và 1 gọi là bit. Đơn vị lưu trữ phổ biến nhất là byte, tương đương 8 bit.
Lưu trữ dữ liệu khác bộ nhớ máy tính (RAM) ở một điểm quan trọng. RAM cho CPU truy cập dữ liệu tức thời nhưng mất dữ liệu khi tắt máy, còn thiết bị lưu trữ vẫn giữ dữ liệu ngay cả khi không còn nguồn điện.
Nhu cầu lưu trữ đang tăng nhanh. Theo IDC được IBM trích dẫn, tổng lượng dữ liệu tạo ra, thu thập và sao chép trên toàn cầu dự kiến tăng gần gấp ba từ năm 2025 đến năm 2029, phần lớn do khối lượng công việc AI, machine learning và IoT.
Dung lượng lưu trữ được tính theo bội số của byte và thường sử dụng hai chuẩn:
Theo NIST, một kilobyte chuẩn SI bằng 1.000 byte, còn một kibibyte (KiB, chuẩn nhị phân) bằng 1.024 byte.
| Đơn vị | Ký hiệu | Giá trị hệ thập phân (SI) | Giá trị hệ nhị phân (IEC) |
| Byte | B | 8 bit | 8 bit |
| Kilobyte / Kibibyte | KB / KiB | 1.000 byte | 1.024 byte |
| Megabyte / Mebibyte | MB / MiB | 1.000.000 byte | 1.048.576 byte |
| Gigabyte / Gibibyte | GB / GiB | 1.000.000.000 byte | 1.073.741.824 byte |
Đây là lý do một ổ cứng ghi 1 TB trên vỏ hộp theo hệ thập phân lại hiển thị dung lượng thấp hơn khi hệ điều hành đọc theo hệ nhị phân.
Sau khi có phần cứng lưu trữ, dữ liệu vẫn cần một cách tổ chức để máy tính có thể đọc và ghi. IBM phân loại lưu trữ thứ cấp (secondary storage, phần lưu trữ ngoài RAM) theo ba kiến trúc chính, thường được dùng song song trong cùng một doanh nghiệp.
| Tiêu chí | Block storage | File storage | Object storage |
| Đơn vị dữ liệu | Khối có địa chỉ, ít metadata | Tệp trong cây thư mục | Đối tượng gồm dữ liệu, metadata và ID duy nhất |
| Cách truy cập | Ghi, đọc trực tiếp theo địa chỉ khối | Theo đường dẫn thư mục | Qua API, không có cấu trúc thư mục |
| Use case điển hình | Cơ sở dữ liệu, máy ảo | Tệp cá nhân, thư mục dùng chung | Lưu trữ dài hạn, dữ liệu phi cấu trúc, dữ liệu huấn luyện AI |
| Độ trễ và khả năng mở rộng | Thấp, mở rộng ở mức trung bình | Trung bình | Cao hơn, mở rộng gần như không giới hạn |
Nhiều tổ chức kết hợp cả ba loại lưu trữ để phục vụ các nhu cầu khác nhau:
Tùy nhu cầu sử dụng, dữ liệu có thể được lưu trực tiếp trên thiết bị, trong mạng nội bộ hoặc trên đám mây. Mỗi mô hình khác nhau về chi phí, hiệu năng và khả năng chia sẻ.
| Mô hình | Cách hoạt động | Đặc điểm chính |
| DAS (Direct-attached storage) | Kết nối trực tiếp với một máy tính, không qua mạng | Gồm ổ cứng gắn trong, ổ cứng rời và USB. Đơn giản nhưng khó chia sẻ cho nhiều người. |
| NAS (Network-attached storage) | Cung cấp lưu trữ dạng tệp qua mạng Ethernet | Thường gồm nhiều ổ đĩa và có thể cấu hình RAID để chống mất dữ liệu. Chi phí thấp, dễ triển khai. |
| SAN (Storage area network) | Dùng mạng tốc độ cao chuyên dụng, thường là Fibre Channel | Cung cấp dữ liệu ở mức khối cho máy chủ và phục vụ nhiều người dùng đồng thời với hiệu năng cao hơn. Đổi lại, chi phí và độ phức tạp cũng lớn hơn. |
| Cloud storage | Dữ liệu được lưu tại hạ tầng của nhà cung cấp bên ngoài | Người dùng truy cập qua Internet công cộng hoặc kết nối riêng và trả phí theo mức sử dụng. |
| Hybrid cloud storage | Kết hợp lưu trữ tại chỗ với đám mây | Cho phép doanh nghiệp giữ dữ liệu nhạy cảm trong môi trường riêng và đưa dữ liệu ít nhạy cảm hơn lên đám mây công cộng để tiết kiệm chi phí. |
Với doanh nghiệp, việc chọn NAS, SAN hay cloud không chỉ dựa vào công nghệ mà còn phụ thuộc vào ngân sách và quy mô nhân sự vận hành. Đây là bài toán được phân tích sâu hơn trong giải pháp lưu trữ dữ liệu cho doanh nghiệp.
Bên dưới mọi kiến trúc lưu trữ là phần cứng vật lý dùng để ghi và giữ các bit dữ liệu. Bốn loại phổ biến nhất là ổ cứng cơ (HDD), ổ cứng thể rắn (SSD), băng từ và đĩa quang.
Theo Wikipedia, độ trễ truy cập của HDD vào khoảng 15 mili giây, trong khi flash và RAM gần như tức thời. Đây là lý do SSD hiện được sử dụng phổ biến làm ổ đĩa chính trên laptop và máy chủ thay cho HDD.
Nếu bạn cần hướng dẫn thao tác chọn và quản lý ổ đĩa ngay trên máy tính cá nhân, hãy xem thêm bài viết lưu trữ dữ liệu trên máy tính là gì.
Phân cấp lưu trữ (storage tiering) là cách xếp dữ liệu vào các lớp khác nhau dựa trên tần suất truy cập, nhằm tối ưu chi phí thay vì trả mức giá cao nhất cho mọi loại dữ liệu. Microsoft mô tả rõ mô hình này trong tài liệu Azure Storage. Cách đặt tên hot, cool (một số nơi gọi là warm), cold và archive cũng đã trở thành thuật ngữ phổ biến trong ngành lưu trữ đám mây.
Việc chuyển dữ liệu sang lớp Cold hoặc Archive khi ít được sử dụng, rồi đưa trở lại lớp Hot khi cần truy cập thường xuyên hơn, là một phần của quản lý vòng đời dữ liệu.
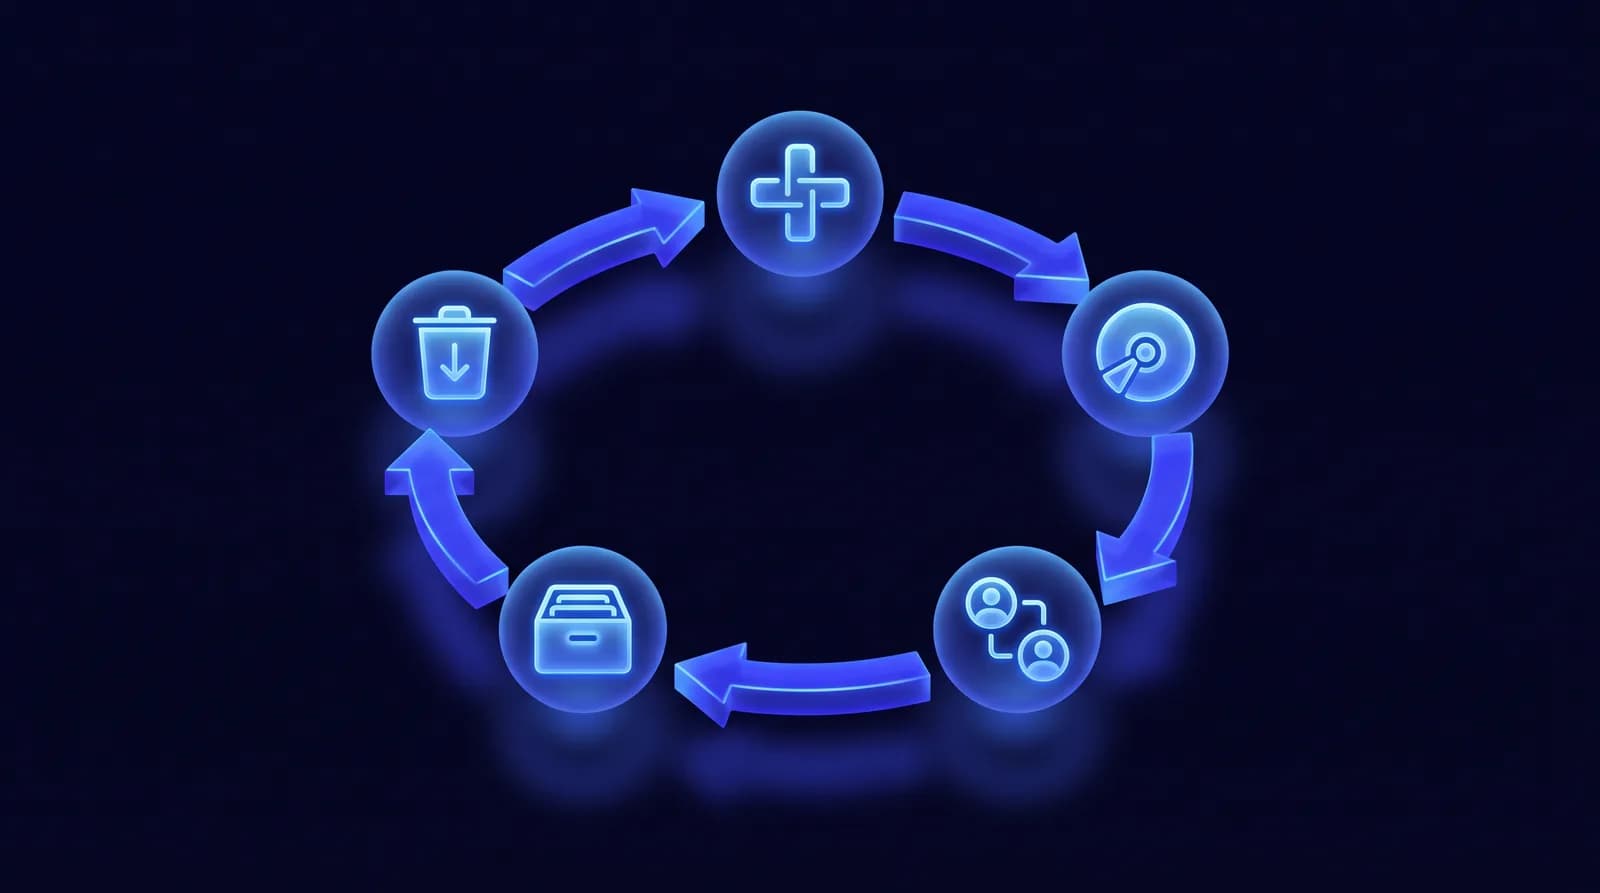
Vòng đời dữ liệu (data lifecycle) là chuỗi giai đoạn mà một tập dữ liệu trải qua từ khi được tạo ra đến khi bị hủy. Quản lý vòng đời dữ liệu (DLM) là cách doanh nghiệp áp dụng chính sách cho từng giai đoạn để vừa kiểm soát chi phí vừa đáp ứng yêu cầu tuân thủ. Theo IBM, một vòng đời dữ liệu điển hình gồm năm giai đoạn.
Nơi lưu trữ dữ liệu không quyết định ai được xem dữ liệu đó. Quyền truy cập do một lớp riêng kiểm soát, gồm phân quyền, xác thực và mã hoá. IBM nhấn mạnh bảo mật lưu trữ hiện đại bao gồm mã hoá, quyền truy cập, che giấu dữ liệu (data masking) và ghi nhật ký kiểm toán tự động. Vì vậy, lưu trữ không còn chỉ là nơi chứa dữ liệu mà còn trở thành một lớp thực thi phục vụ khả năng phục hồi vận hành và tuân thủ.
Ba cơ chế phổ biến nhất để kiểm soát ai được xem dữ liệu gồm:
Rủi ro khi bỏ qua lớp này không nhỏ. Theo báo cáo Cost of a Data Breach Report 2025 của IBM, chi phí trung bình toàn cầu cho một vụ rò rỉ dữ liệu là 4,4 triệu USD. Đây cũng là lý do kiểm soát quyền truy cập dữ liệu thường quan trọng hơn việc chọn nơi lưu trữ.
CyStack không bán hạ tầng lưu trữ mà cung cấp lớp kiểm soát phía trên hạ tầng đó. CyStack Endpoint quản lý quyền cài đặt phần mềm trên thiết bị và kiểm soát cách dữ liệu được đưa ra ngoài. Giải pháp có thể chặn tải tệp nhạy cảm lên mạng ngoài, sao chép dữ liệu ra USB hoặc ổ cứng rời và chụp màn hình. Ngoài ra, hệ thống còn hỗ trợ gán nhãn tài liệu theo mức nhạy cảm và lưu lịch sử truy cập tệp theo từng tài khoản.
Nhờ đó, doanh nghiệp có thể kiểm soát đường dữ liệu rời khỏi thiết bị sau khi dữ liệu đã được lưu trữ ở bất kỳ đâu.
Từ ngày 01/01/2026, việc lưu trữ dữ liệu cá nhân tại Việt Nam chịu sự điều chỉnh trực tiếp của Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP hướng dẫn thi hành, thay thế Nghị định 13/2023/NĐ-CP đã hết hiệu lực. Nhiều tài liệu trên mạng chưa cập nhật điểm này. Vì vậy, nếu chính sách lưu trữ nội bộ còn dẫn chiếu Nghị định 13/2023, đây là nội dung cần sửa trước tiên.
Ba nghĩa vụ liên quan trực tiếp đến lưu trữ dữ liệu gồm:
Muốn hiểu toàn bộ nghĩa vụ tuân thủ, không chỉ riêng phần lưu trữ, xem thêm hướng dẫn tuân thủ Luật Dữ liệu 2025 cho doanh nghiệp.
Ba khái niệm lưu trữ, sao lưu và đồng bộ dữ liệu thường dễ bị nhầm với nhau. Tuy nhiên, mỗi loại có mục đích sử dụng riêng và không thể thay thế cho nhau.
| Tiêu chí | Lưu trữ dữ liệu (storage) | Sao lưu dữ liệu (backup) | Đồng bộ dữ liệu (sync) |
| Mục đích chính | Giữ dữ liệu để dùng hằng ngày | Giữ bản sao riêng biệt để khôi phục khi mất hoặc hỏng | Giữ nhiều bản gần như giống hệt nhau trên nhiều thiết bị |
| Số bản dữ liệu | Thường chỉ một bản đang hoạt động | Nhiều bản, có phiên bản theo thời điểm, tách biệt vị trí | Bản sao gần như tức thời, không phải bản dự phòng độc lập |
| Khi bản gốc bị mã hoá bởi ransomware | Dữ liệu mất theo nếu không có bản sao khác | Bản sao lưu ngoại tuyến hoặc bất biến có thể hạn chế nguy cơ bị ransomware mã hóa cùng dữ liệu gốc | Thay đổi do ransomware gây ra có thể được đồng bộ sang các bản khác nếu dịch vụ không có cơ chế bảo vệ hoặc khôi phục phù hợp |
| Ví dụ thường gặp | Ổ cứng, NAS, dịch vụ lưu trữ đám mây | Snapshot định kỳ, băng từ lưu ngoài trụ sở | Ứng dụng đồng bộ thư mục kiểu client đồng bộ đám mây |
Điểm cần nhớ nhất là có lưu trữ không đồng nghĩa với đã có sao lưu. Việc đồng bộ dữ liệu giữa nhiều thiết bị cũng không thể thay thế một bản sao lưu tách biệt. Nếu bạn cần một quy trình sao lưu chuẩn cho tổ chức, hướng dẫn sao lưu dữ liệu theo quy tắc 3-2-1 trình bày chi tiết hơn.
CyStack Endpoint cung cấp chính sách DLP toàn diện: chặn upload dữ liệu ra ngoài, chặn sao chép qua USB, gán nhãn tài liệu theo mức độ nhạy cảm và ghi lại lịch sử truy cập, giúp doanh nghiệp trả lời chính xác câu hỏi ai đang xem dữ liệu lưu trữ của mình.
Dữ liệu lưu trữ là thông tin số đã được ghi vào một thiết bị hoặc hệ thống lưu trữ như ổ cứng, NAS, SAN hoặc đám mây để có thể truy xuất lại sau này. Khái niệm này khác với dữ liệu đang được xử lý tạm thời trong bộ nhớ RAM.
Lưu trữ dữ liệu giúp giữ lại thông tin cần dùng lại, gồm dữ liệu vận hành hằng ngày, hồ sơ cần lưu theo quy định pháp luật và dữ liệu gốc để phân tích hoặc xử lý về sau.
Theo kiến trúc có ba loại chính là block, file và object storage. Theo vị trí có DAS (gắn trực tiếp), NAS và SAN (mạng nội bộ), cùng cloud storage (đám mây). Theo tần suất truy cập có các lớp Hot, Cool, Cold và Archive.
Có. Xóa dữ liệu là một giai đoạn trong vòng đời dữ liệu, thường diễn ra khi dữ liệu hết mục đích sử dụng hoặc hết thời hạn lưu trữ theo chính sách nội bộ hoặc quy định pháp luật như Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15.
Không phải ai cũng có thể xem. Quyền xem do lớp kiểm soát truy cập quyết định, gồm phân quyền theo vai trò, mã hoá dữ liệu khi lưu trữ và ghi nhật ký truy cập. Quyền này không tự động đi kèm với quyền truy cập vào hệ thống lưu trữ.
Lưu trữ dữ liệu là hoạt động dùng phần cứng và phần mềm để ghi, tổ chức và bảo vệ thông tin số nhằm truy xuất lại khi cần. Dữ liệu thường được tổ chức theo ba kiến trúc block, file và object storage, đồng thời có thể đặt tại chỗ, trên mạng nội bộ hoặc trên đám mây.
Dữ liệu lưu trữ trải qua một vòng đời rõ ràng gồm tạo, lưu trữ, sử dụng, lưu trữ dài hạn và cuối cùng là hủy. Tại Việt Nam, giai đoạn hủy dữ liệu cá nhân chịu sự điều chỉnh của Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 từ 01/01/2026.
Ai được xem dữ liệu đã lưu trữ không do nơi lưu trữ quyết định mà phụ thuộc vào lớp kiểm soát truy cập, mã hoá và ghi nhật ký phía trên.

