- Sản phẩm & Dịch vụSản phẩm & Dịch vụ
- Giải phápGiải pháp
- Bảng giáBảng giá
- Công tyCông ty
- Tài liệuTài liệu

vi
vi
Tìm hiểu cách Red Teaming trả lời ba câu hỏi cốt lõi: Đội ngũ của bạn có phát hiện kịp không, có phản ứng đúng không, và kẻ tấn công đi được bao xa trước khi hệ thống an ninh mạng của doanh nghiệp bạn kịp thời ngăn chặn.
Chất lượng được bảo chứng bởi:


10+
Năm kinh nghiệm
600+
Khách hàng được bảo vệ trên cả Web2 và Web3
200.000+
Mối đe dọa được ngăn chặn
5.000+
Tài sản số được bảo vệ
24/7
Liên tục giám sát và phản hồi
Red Team Assessment (gọi tắt là Red Team hay Red Teaming) là hoạt động kiểm thử an ninh mạng chuyên sâu, mô phỏng một cuộc tấn công có chủ đích thực sự vào tổ chức, nhằm đo khả năng phát hiện và phản ứng thay vì liệt kê lỗ hổng đơn thuần. Khác với Pentest, Red Team bám một mục tiêu kinh doanh cụ thể, kéo dài nhiều tuần, không giới hạn vector tấn công, và đội phòng thủ không được báo trước.
Giải pháp Red Team giúp doanh nghiệp tìm ra lời giải khi rà soát rủi ro trong các cuộc tấn công an ninh mạng, đo lường các tài sản gặp rủi ro. Red Teaming còn giúp đo lường thời gian hệ thống phòng thủ của doanh nghiệp đối phó với các mối đe doạ, từ đó đưa ra hướng khắc phục sớm nhất có thể.
Hoạt động Red Team vượt xa phạm vi của Pentest truyền thống, tập trung phát hiện các nguy cơ bảo mật trên cả phạm vi công nghệ, nhân sự và quy trình của doanh nghiệp để kịp thời đưa ra kế hoạch ứng phó.

Xác định mức độ chuẩn bị của doanh nghiệp (về cả khía cạnh con người và công nghệ) để ứng phó với cuộc tấn công có mục tiêu của tin tặc.
Xác định và phân loại các mối đe dọa có thể gây hại cho hệ thống, dữ liệu và tài sản quan trọng của tổ chức.
Kiểm thử mô phỏng giúp xác định các lỗ hổng ẩn, bề mặt tài sản bỏ quên của doanh nghiệp mà tin tặc có thể tìm cách khai thác.
Xác định ảnh hưởng kinh tế và tập trung khai thác vào các tài sản trọng yếu, hay các hệ thống nhạy cảm
Giải pháp Red Team giúp Blue Team phát hiện được cách thức tấn công của tin tặc, từ đó cải thiện năng lực phát hiện và kịch bản đối phó, phòng thủ
Từ kết quả của Red Teaming, tổ chức biết được chính xác nên đầu tư cải thiện những điểm nào trong hệ thống bảo mật hiện tại
Dịch vụ Red Teaming có quy mô phức tạp hơn so với các giải pháp An ninh mạng thông thường. Để doanh nghiệp có thể hình dung sơ bộ, doanh nghiệp nên đạt đủ 4 trong 5 điều kiện dưới đây
 Hệ thống đã qua Kiểm thử Xâm nhập (Pentest) ít nhất một lần và các lỗ hổng nghiêm trọng đã được xử lý xongĐã triển khai và đưa vào quy trình các công cụ giám sát như SIEM, EDR hoặc NDRĐã có đội SOC hoặc ứng cứu sự cố An ninh mạng chuyên nghiệp nội bộ hay thuê ngoàiDoanh nghiệp đã liệt kê, nghiên cứu kỹ các tài sản số của mình và xác định chính xác đâu là tài sản số cốt lõi cần được bảo vệDoanh nghiệp đã sẵn sàng và chuẩn bị kỹ lưỡng để chống chịu tấn công bất ngờ cả về mặt vật lý, nhân sự và các bên cung cấp
Red Team sẽ cho bạn thông tin mà không giải pháp nào khác có thể đo lường được. Đặt lịch thống nhất mục tiêu tấn công và phạm vi tấn công ngay hôm nay.
Tổ chức của bạn chưa phù hợp triển khai Red Team. Dịch vụ Pentest lúc này sẽ phù hợp hơn cho các doanh nghiệp cần làm bảo mật bước đầu.


Doanh nghiệp có thể lựa chọn giữa Red Team, Purple Team hoặc Assumed Breach tùy theo mục tiêu là kiểm tra năng lực hay giải quyết rủi ro an ninh mạng của mình.
(Assumed Breach)
Giả định kẻ tấn công đã chiếm được chỗ đứng trong hệ thống. Tập trung vào việc kiểm thử rủi ro tấn công nội bộ.
Phù hợp với ngân sách hoặc thời gian triển khai hạn chế, hoặc xác định sẽ phishing được.
(Red Team)
Đội phòng thủ không được báo trước. Mô phỏng tấn công an ninh mạng từ đầu tới cuối, tập trung mục tiêu kinh doanh cụ thể.
Phù hợp với các doanh nghiệp cần đo năng lực thật, không cần biết trước kết quả.


(Purple Team)
Đội tấn công và phòng thủ cùng tham gia quá trình kiểm thử chuyên sâu, từ đó kiểm tra khả năng phát hiện và điều chỉnh tức thì.
Phù hợp với doanh nghiệp cần lấp khoảng trống bảo mật càng sớm càng tốt.
(Assumed Breach)
Giả định kẻ tấn công đã chiếm được chỗ đứng trong hệ thống. Tập trung vào việc kiểm thử rủi ro tấn công nội bộ.
Phù hợp với ngân sách hoặc thời gian triển khai hạn chế, hoặc xác định sẽ phishing được.
(Red Team)
(Purple Team)
Quy trình triển khai
Giải pháp CyStack Red Teaming được triển khai theo tiêu chuẩn quốc tế MITRE ATT&CK. Kết thúc dự án, bạn nhận thông tin cho biết chính xác các rủi ro nào được ngăn chặn hay thực hiện trót lọt.
Thu thập thông tin công khai về hạ tầng, nhân sự, nhà cung cấp và các dữ liệu đã rò rỉ. Từ đó, đội ngũ chuyên gia dựng bản đồ bề mặt tấn công trước khi chạm vào hệ thống.
Xác định bề mặt tấn công
Tình báo ban đầu
Thu thập thông tin công khai
Phân tích nhân sự mục tiêu
Thu thập thông tin công khai về hạ tầng, nhân sự, nhà cung cấp và các dữ liệu đã rò rỉ. Từ đó, đội ngũ chuyên gia dựng bản đồ bề mặt tấn công trước khi chạm vào hệ thống.
Xác định bề mặt tấn công
Tình báo ban đầu
Thu thập thông tin công khai
Phân tích nhân sự mục tiêu
Mục tiêu
Tấn công Red Team có thể nhắm tới nhiều mục tiêu đa dạng trong và ngoài doanh nghiệp. Dưới đây là một số kịch bản Red Team mà chúng tôi có thể triển khai cho doanh nghiệp của bạn
Đi từ một máy trạm bất kỳ tới quyền Domain Admin. Mục tiêu chính nhằm kiểm soát toàn bộ danh tính trong tổ chức.

Trích xuất hash mật khẩu, Kerberos hoặc thông tin đăng nhập lưu sai chỗ từ bộ nhớ, file cấu hình và script cũ.
Yêu cầu truy cập vào dịch vụ, bẻ khóa ngoại tuyến để lấy mật khẩu của tài khoản các dịch vụ có đặc quyền cao trong hệ thống.
Khai thác ACL lỏng lẻo, nhóm lồng nhau, hoặc quyền ủy quyền (delegation) bị cấu hình sai để tiến tới Domain Admin.
Lạm dụng mối quan hệ tin cậy giữa các domain, Golden Ticket, Silver Ticket hoặc DCSync để duy trì quyền kiểm soát toàn miền.
Đi từ một máy trạm bất kỳ tới quyền Domain Admin. Mục tiêu chính nhằm kiểm soát toàn bộ danh tính trong tổ chức.
Trích xuất hash mật khẩu, Kerberos hoặc thông tin đăng nhập lưu sai chỗ từ bộ nhớ, file cấu hình và script cũ.
Yêu cầu truy cập vào dịch vụ, bẻ khóa ngoại tuyến để lấy mật khẩu của tài khoản các dịch vụ có đặc quyền cao trong hệ thống.
Khai thác ACL lỏng lẻo, nhóm lồng nhau, hoặc quyền ủy quyền (delegation) bị cấu hình sai để tiến tới Domain Admin.
Lạm dụng mối quan hệ tin cậy giữa các domain, Golden Ticket, Silver Ticket hoặc DCSync để duy trì quyền kiểm soát toàn miền.

với chuyên gia từ các Bảng Vàng (Hall of Fame) toàn cầu

tạo ra giải pháp & lộ trình tối ưu, hỗ trợ tăng trưởng

giúp doanh nghiệp chủ động theo dõi rủi ro và thực hiện xử lý nhanh chóng

giúp doanh nghiệp đối phó với các mối đe doạ bất kỳ thời điểm nào

nhằm giảm chi phí và thu hẹp các nhu cầu kiểm thử xâm nhập cần thiết

từ môi trường hệ thống mạng đến các ứng dụng hay phần mềm nội bộ
Đội ngũ của chúng tôi được vinh danh nhờ đóng góp trong việc phát hiện và công bố có trách nhiệm các lỗ hổng bảo mật nghiêm trọng trong các sản phẩm và dịch vụ quan trọng

Không chỉ chạy theo xu hướng, chúng tôi góp phần định hình nó. Sự công nhận từ cộng đồng quốc tế là sự bảo đảm vững chắc nhất cho chất lượng dịch vụ Red Teaming mà bạn nhận được
BlackHat USA
BlackHat Asia
XCon focus
T2FI
FIDO APAC
Taiwan CYBERSEC


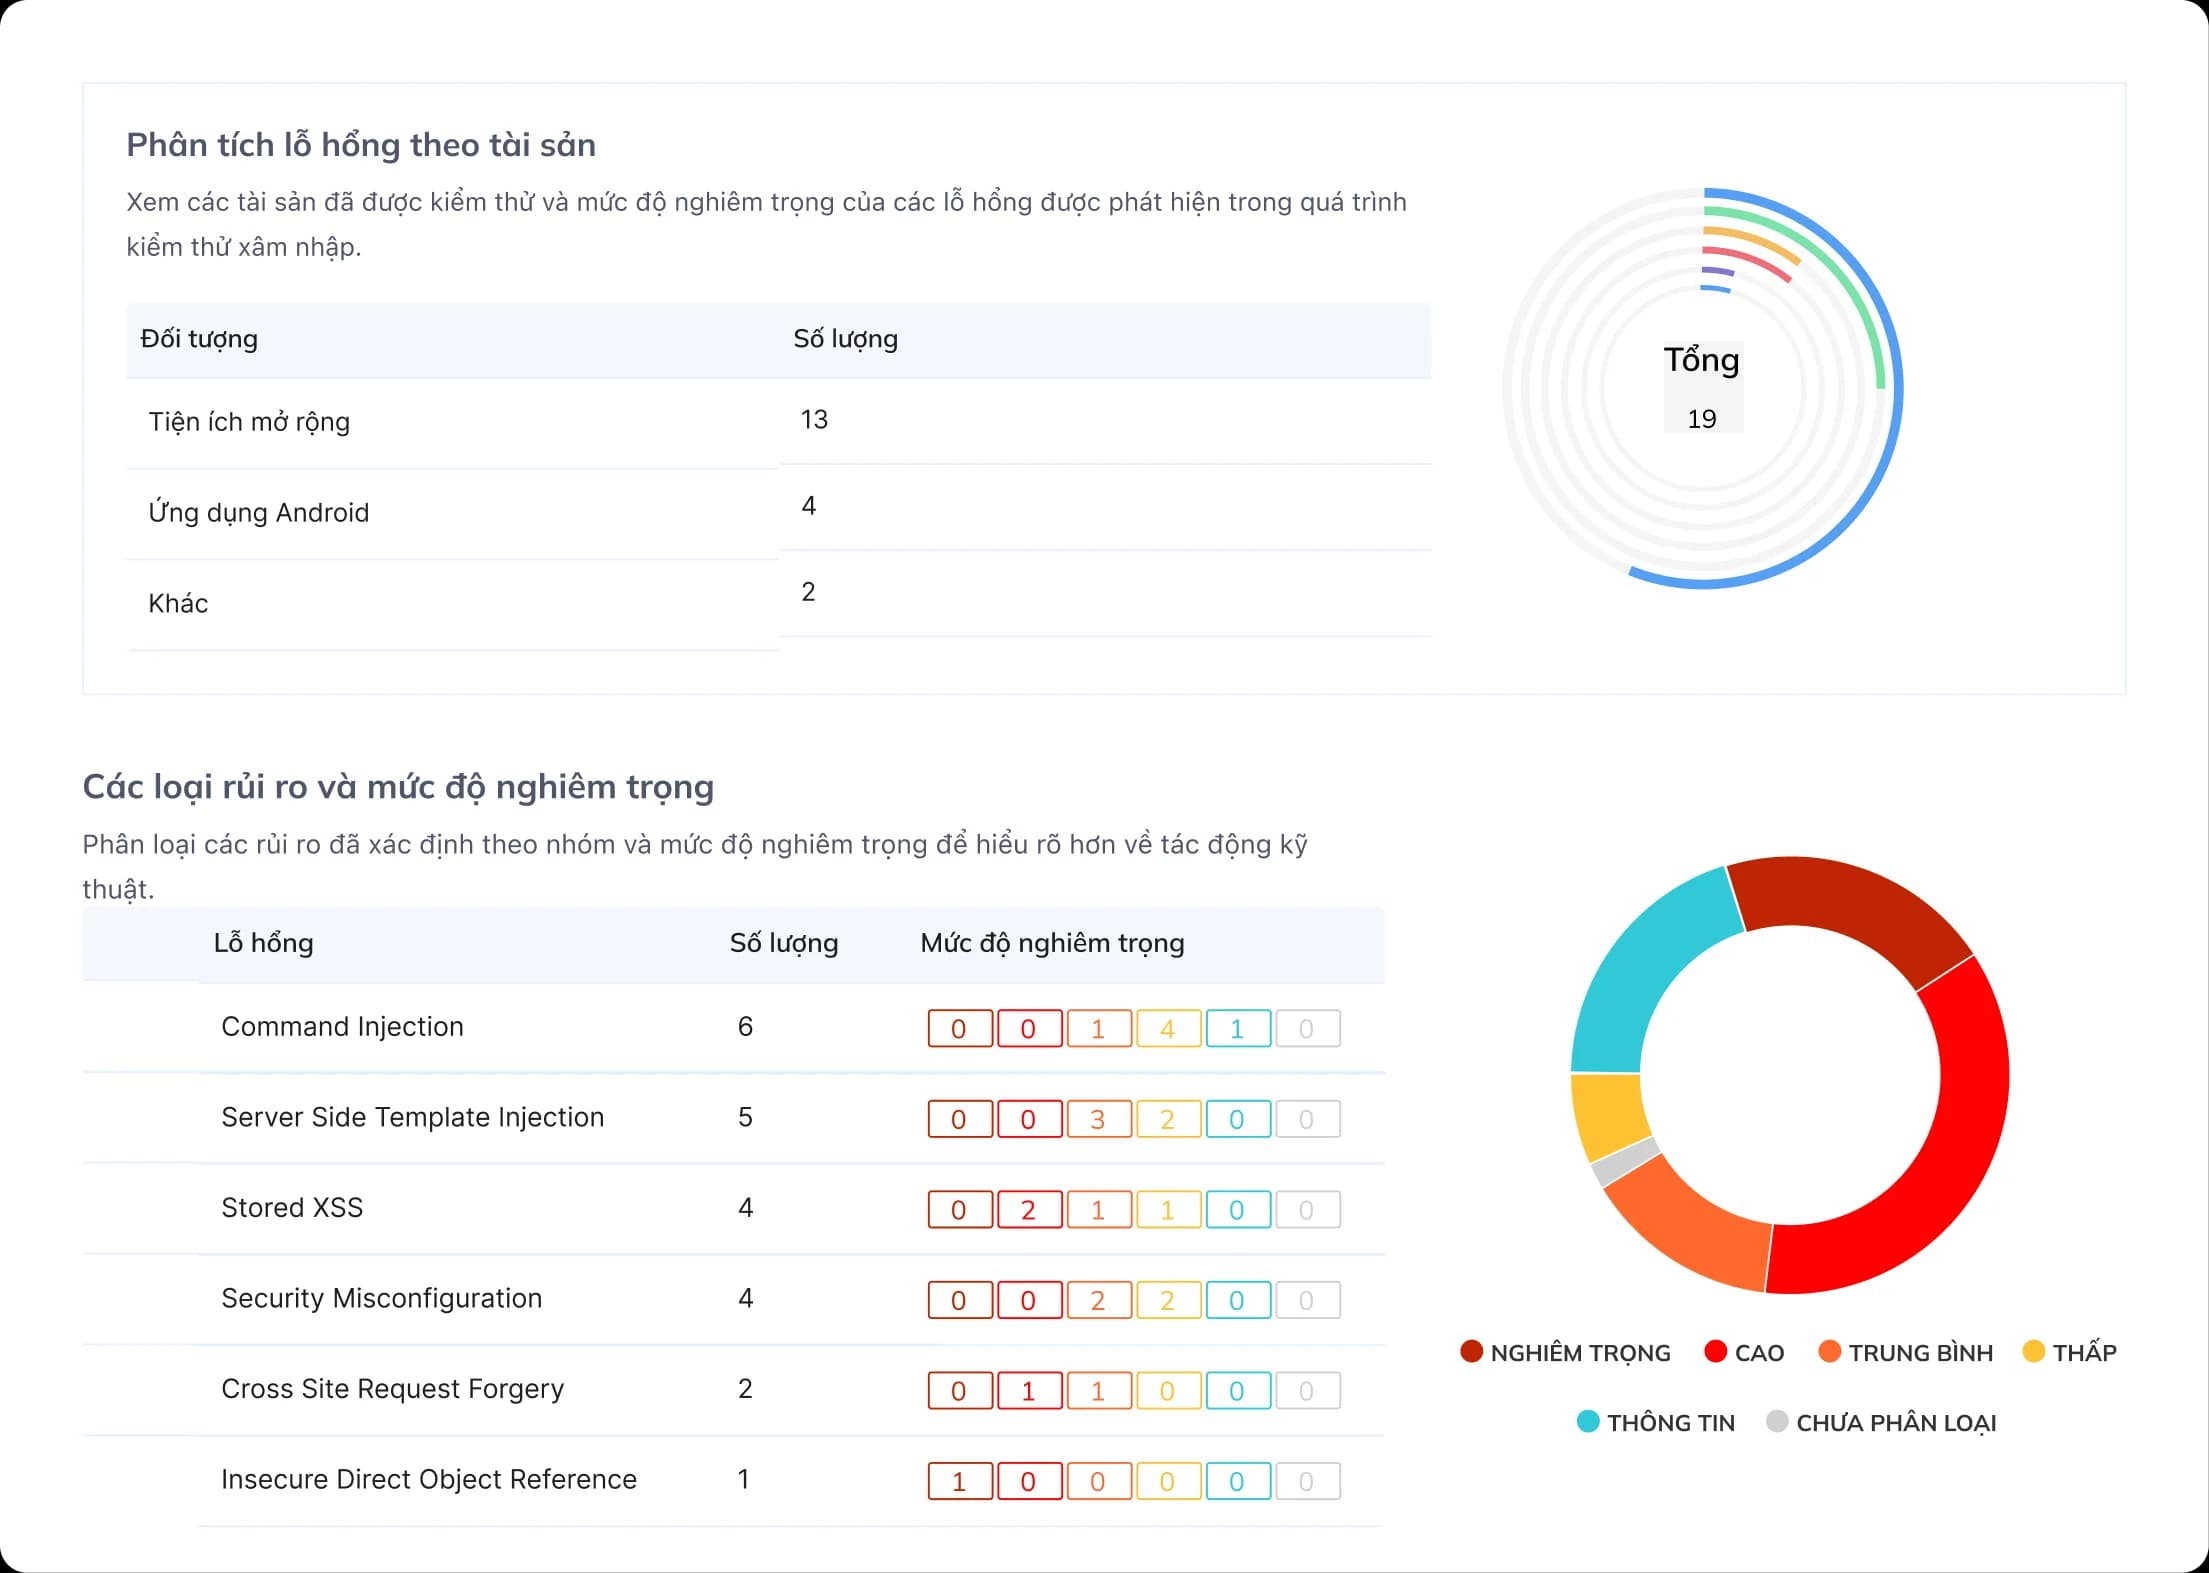
Cung cấp báo cáo dễ hiểu, phù hợp với Ban Điều hành doanh nghiệp về mục tiêu, tác động sau kiểm thử cũng như hướng dẫn khắc phục.
Phản hồi kỹ thuật chi tiết nhằm giúp đội ngũ kỹ thuật hiểu và sao chép kết quả, từ đó đánh giá khắc phục rủi ro nhanh chóng.
Cung cấp phân tích toàn diện về các rủi ro bảo mật được xác định, mức độ nghiêm trọng và tác động có thể xảy ra.
Khuyến nghị chiến thuật và chiến lược để giúp giải quyết các rủi ro, từ đó tái kiểm thử và xác nhận đã hoàn thành khắc phục.
Khám phá các câu chuyện thành công của khách hàng chúng tôi
Để đạt được lợi thế cạnh tranh, chúng tôi cần đưa sản phẩm ra thị trường nhanh nhất có thể. Bảo mật cộng đồng trên nền tảng WhiteHub của CyStack là giải pháp tối ưu giúp One Mount đảm bảo an toàn thông tin một cách hiệu quả nhất cho các nền tảng hàng triệu người dùng mà không làm chậm tốc độ phát triển.

Nguyễn Thanh Tùng
Trưởng phòng An ninh Sản phẩm, One Mount