
- Sản phẩm & Dịch vụSản phẩm & Dịch vụ
- Giải phápGiải pháp
- Bảng giáBảng giá
- Công tyCông ty
- Tài liệuTài liệu

vi
vi
Nơi CyStack cung cấp cho bạn những tin tức, xu hướng và cảnh báo mới nhất về ngành công nghệ bảo mật và các sản phẩm, dịch vụ của chúng tôi.
Thảo luận (0)
Đăng nhập để thảo luận
Mạng doanh nghiệp hiện không còn giới hạn trong văn phòng hay trung tâm dữ liệu mà đã mở rộng đến hàng trăm thiết bị làm việc từ xa. Người dùng và thiết bị giờ đây có thể kết nối vào hệ thống từ nhiều nơi, nên cách bảo vệ chỉ tập trung vào mạng nội bộ như trước đây đã không còn phù hợp.
Bảo mật mạng là tập hợp chính sách và công nghệ giúp kiểm soát ai, thiết bị nào được kết nối, đi qua đâu và làm gì trên hạ tầng. Các biện pháp bảo vệ có thể gồm tường lửa, hệ thống phát hiện xâm nhập đến mô hình Zero Trust hiện đại.
Vậy các lớp bảo mật mạng hoạt động ra sao và vì sao Zero Trust Network Access đang dần thay thế VPN truyền thống? Bài viết dưới đây sẽ làm rõ từng vấn đề.
Bảo mật mạng (network security) là sự kết hợp giữa chính sách và công nghệ nhằm bảo vệ hệ thống cùng tài sản số khỏi truy cập trái phép, lạm dụng và gián đoạn. Theo Cisco, cách tiếp cận hiệu quả là triển khai nhiều lớp phòng thủ phối hợp thay vì phụ thuộc vào một điểm kiểm soát duy nhất. Nhờ đó, sự cố ở một lớp không làm mất khả năng bảo vệ của toàn bộ hệ thống.
Bảo mật mạng không đứng ngang hàng với bảo mật thông tin mà là một lớp kỹ thuật cụ thể. Phạm vi của bảo mật mạng tập trung vào hạ tầng kết nối như đường truyền, thiết bị mạng và điểm truy cập. Trong khi đó, bảo mật thông tin còn bao gồm hồ sơ giấy, quy trình và con người.
Bài bảo mật thông tin là gì đã phân tích đầy đủ mối quan hệ này. Ở bài viết này, chúng ta tập trung vào lớp mạng và cách doanh nghiệp kiểm soát đường đi của dữ liệu trước khi dữ liệu đến hoặc rời khỏi hệ thống.
Theo phân tích của Cisco, bảo mật mạng giữ vai trò quan trọng ở ba khía cạnh:
Những vai trò này càng quan trọng khi người dùng, thiết bị, ứng dụng và dữ liệu doanh nghiệp phân bố trên hạ tầng tại chỗ, môi trường cloud và các điểm làm việc từ xa. Kẻ tấn công có thể lợi dụng lớp mạng để di chuyển ngang, làm gián đoạn dịch vụ hoặc đánh cắp dữ liệu.
Khi triển khai bảo mật mạng phù hợp, doanh nghiệp có thể mở rộng hoạt động trên môi trường đa đám mây và hỗ trợ đội ngũ làm việc phân tán mà vẫn duy trì khả năng kiểm soát hệ thống.
Một hệ thống bảo mật mạng vững chắc thường kết hợp nhiều công nghệ như tường lửa, hệ thống phát hiện và ngăn chặn xâm nhập (IDS/IPS), mạng riêng ảo (VPN), phân đoạn mạng và bảo vệ chống DDoS. Cisco lưu ý các lớp này không thay thế cho nhau mà cùng thực thi chính sách, giám sát lưu lượng và thu hẹp bề mặt tấn công.
Cisco mô tả firewall là lớp phòng thủ đầu tiên, có nhiệm vụ giám sát lưu lượng ra vào và quyết định cho phép hoặc chặn dựa trên các quy tắc bảo mật đã thiết lập.
Tường lửa truyền thống gồm các loại như lọc gói tin (packet filtering) và kiểm tra trạng thái (stateful inspection), chủ yếu xem xét header và trạng thái kết nối.
Theo mô tả của Cisco, tường lửa thế hệ mới (NGFW) có khả năng nhận diện và kiểm soát theo ứng dụng. Công nghệ này còn tích hợp hệ thống ngăn chặn xâm nhập, lọc URL theo vị trí địa lý và mức độ uy tín, cùng threat intelligence.
IDS (Intrusion Detection System) giám sát lưu lượng mạng để phát hiện dấu hiệu bất thường và đưa ra cảnh báo. IPS (Intrusion Prevention System) tiến thêm một bước khi chủ động chặn lưu lượng độc hại trước khi lưu lượng này tiếp cận tài sản mục tiêu.
Theo Cisco, các NGFW hiện đại thường tích hợp sẵn IPS thay vì vận hành dưới dạng một thiết bị riêng. Cách triển khai này giúp doanh nghiệp đơn giản hóa việc quản lý và thống nhất chính sách trên toàn hệ thống.
VPN tạo kết nối mã hóa giữa thiết bị người dùng và mạng hoặc tài nguyên từ xa qua Internet. Nhiều VPN sử dụng IPsec ở tầng mạng (layer 3), nhưng cũng có các VPN sử dụng TLS và hoạt động theo cách khác.
Trong tài liệu về ZTNA, Cloudflare chỉ ra một giới hạn quan trọng của mô hình này. Sau khi đăng nhập VPN thành công, người dùng thường được cấp quyền truy cập vào toàn bộ mạng LAN. Cách bảo vệ này vẫn dựa trên mô hình castle and moat (lâu đài và hào nước), trong đó người dùng đã vượt qua lớp bảo vệ bên ngoài có thể tiếp cận nhiều tài nguyên bên trong. Hạn chế này là một trong những lý do Zero Trust Network Access ra đời.
Phân đoạn mạng (network segmentation) chia hệ thống thành nhiều vùng nhỏ hơn. Mỗi vùng có ranh giới và chính sách truy cập riêng, thường được thực thi bằng firewall hoặc VLAN.
Theo Check Point, phân đoạn mạng mang lại một số lợi ích chính bao gồm:
Vi phân đoạn (microsegmentation) áp dụng nguyên lý này chi tiết hơn bằng cách chia và kiểm soát đến từng workload (ứng dụng hoặc dịch vụ đang chạy) thông qua công nghệ mạng định nghĩa bằng phần mềm (SDN). Nhờ đó, doanh nghiệp có thể kiểm soát truy cập cụ thể hơn so với phân đoạn mạng truyền thống.
Theo NIST SP 800-207, kiến trúc Zero Trust không mặc định tin tưởng bất kỳ tài sản hay tài khoản người dùng nào chỉ vì chúng nằm trong mạng nội bộ hoặc thuộc sở hữu doanh nghiệp. Hệ thống thực hiện xác thực và cấp quyền thành hai bước riêng biệt trước mỗi phiên truy cập vào tài nguyên doanh nghiệp.
NIST xác định mô hình này nhằm đáp ứng những thay đổi của mạng hiện đại. Những thay đổi này bao gồm người dùng làm việc từ xa, chính sách sử dụng thiết bị cá nhân (BYOD) và tài sản trên cloud không còn nằm hoàn toàn trong ranh giới mạng do doanh nghiệp sở hữu.
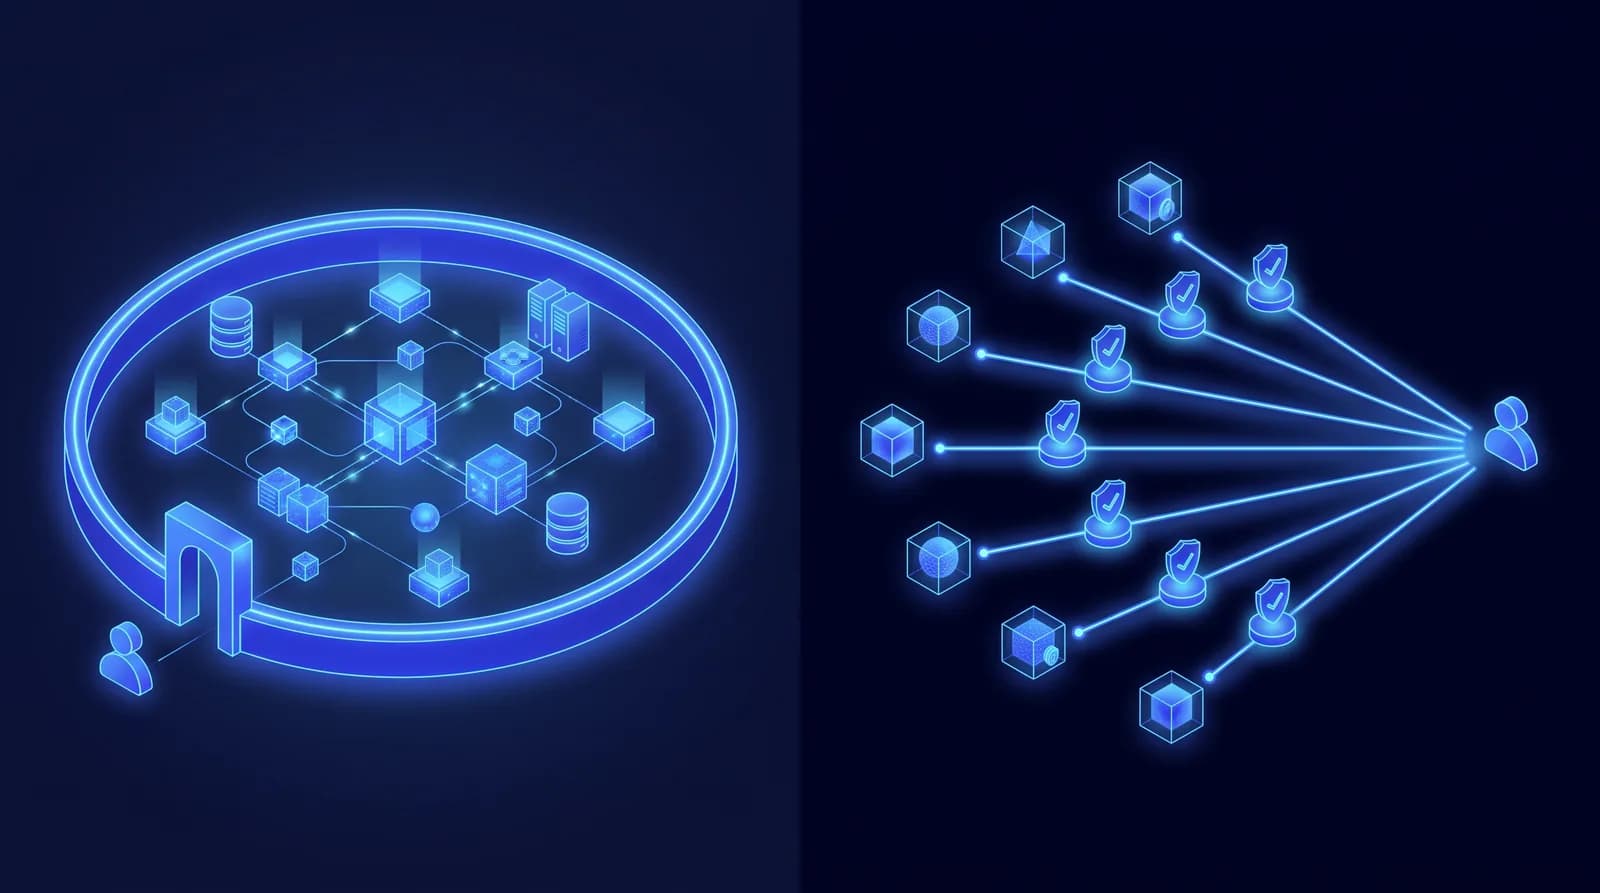
Dựa trên bảng so sánh của Cloudflare, sự khác biệt giữa ZTNA và VPN thể hiện rõ qua bốn tiêu chí sau:
| Tiêu chí | VPN | ZTNA |
| Mô hình truy cập | Thường cấp quyền truy cập ở phạm vi mạng sau khi đăng nhập | Từ chối truy cập theo mặc định, chỉ mở đúng ứng dụng được yêu cầu |
| Tầng vận hành (OSI) | Chủ yếu tầng 3, tầng mạng | Chủ yếu tầng 7, tầng ứng dụng |
| Hạ tầng | Có thể triển khai tại chỗ hoặc qua dịch vụ cloud | Phần lớn phân phối qua cloud |
| Mức độ kết nối | Thường tạo kết nối vào mạng thay vì chỉ một ứng dụng cụ thể | Kết nối mã hoá riêng theo từng ứng dụng |
Theo nhận định của Cisco, ZTNA đang trở thành lựa chọn phổ biến cho các tổ chức có hệ thống phân tán và đội ngũ làm việc từ xa. Tuy nhiên, Cloudflare lưu ý ZTNA hoạt động trên Internet công khai nên thuận tiện với ứng dụng cloud, còn các ứng dụng cũ đặt tại chỗ (legacy on-premise) có thể cần thêm cấu hình để tương thích.
Mạng wifi doanh nghiệp cần tách biệt hoàn toàn wifi dành cho khách với mạng nội bộ và áp dụng nguyên tắc phân đoạn đã nêu ở trên.
Fortinet khuyến nghị cập nhật firmware router định kỳ vì không phải thiết bị nào cũng tự động cập nhật. Đồng thời, doanh nghiệp nên bật chuẩn bảo mật mạnh nhất hiện có. Wi-Fi Alliance hiện xác định WPA3 là chuẩn bảo mật mạnh hơn cho mạng wifi.
Với nhân sự làm việc từ xa qua wifi tại nhà hoặc điểm truy cập công cộng, nên sử dụng kênh đã mã hoá như VPN hoặc ZTNA để kết nối vào tài nguyên nội bộ. Không nên mặc định tin tưởng mạng wifi đang sử dụng. Người dùng cũng cần thận trọng với những mạng có tên quen thuộc nhưng không yêu cầu mật khẩu trước khi kết nối.
Doanh nghiệp cần chú ý 4 dạng tấn công thường nhắm vào lớp mạng:
Fortinet dẫn lại một thống kê từ SCORE cho biết 43% các cuộc tấn công mạng nhắm vào doanh nghiệp nhỏ. Đây cũng là nhóm thường thiếu ngân sách để triển khai đầy đủ các lớp phòng thủ đã nêu.
Ba khái niệm này có phạm vi khác nhau. Bảng dưới đây sẽ giúp phân biệt từng khái niệm theo phạm vi từ hẹp đến rộng:
| Tiêu chí | Bảo mật mạng (Network security) | An ninh mạng (Cybersecurity) | Bảo mật thông tin (Information security) |
| Phạm vi | Hạ tầng kết nối: thiết bị mạng, đường truyền, điểm truy cập | Mọi hệ thống và thông tin trong môi trường số | Mọi dạng thông tin: dữ liệu số, hồ sơ giấy, con người, vật lý |
| Quan hệ | Một lớp kỹ thuật, tập con của an ninh mạng | Tập con của bảo mật thông tin, giới hạn ở môi trường số | Lớp bao trùm rộng nhất |
| Công cụ đại diện | Firewall, IDS/IPS, VPN, ZTNA, phân đoạn mạng | Antivirus, SOC, threat intelligence, vá lỗ hổng | Chính sách, NDA, DLP, kiểm soát vật lý |
| Câu hỏi trung tâm | Ai và thiết bị nào được đi qua đâu trên hạ tầng? | Hệ thống số có đang bị xâm nhập hoặc tấn công không? | Toàn bộ thông tin doanh nghiệp có được bảo vệ đầy đủ không? |
Nói ngắn gọn, bảo mật mạng tập trung vào việc kiểm soát người dùng và thiết bị nào được phép đi qua hạ tầng kết nối. Bảo mật thông tin có phạm vi rộng hơn, bao gồm chính sách, con người và cả những tài liệu không đi qua mạng máy tính.
Bài viết về bảo mật thông tin đã dẫn ở phần trên phân tích chi tiết ba nhóm biện pháp quản trị, kỹ thuật và vật lý trong phạm vi này.
CyStack không phải nhà cung cấp firewall, IDS/IPS hay VPN truyền thống và cũng không được định vị là một giải pháp bảo mật mạng toàn diện. CyStack Endpoint tập trung vào lớp kiểm soát truy cập theo ngữ cảnh, phần có thể bị bỏ ngỏ nếu doanh nghiệp chỉ dựa vào firewall tại biên mạng.
CyStack Endpoint nổi bật với 3 khả năng chính:
Nếu doanh nghiệp cần thu hẹp quyền truy cập mạng nội bộ xuống đúng người, đúng thiết bị và đúng thời điểm mà không muốn triển khai thêm hạ tầng VPN cồng kềnh, có thể tìm hiểu CyStack Endpoint để đánh giá mức độ phù hợp.
Phần lớn nhà cung cấp kết hợp nhiều hạng mục như đánh giá lỗ hổng hạ tầng mạng, triển khai và vận hành firewall cùng IDS/IPS, giám sát lưu lượng liên tục và tư vấn kiến trúc chuyển đổi sang Zero Trust.
Sáu loại thường gặp gồm firewall, hệ thống phát hiện và ngăn chặn xâm nhập, VPN hoặc ZTNA, phân đoạn mạng, kiểm soát truy cập theo vai trò và bảo vệ chống DDoS.
Người dùng nên truy cập website qua HTTPS, tránh nhập thông tin nhạy cảm khi sử dụng wifi công cộng chưa xác định rõ, dùng VPN hoặc ZTNA khi cần truy cập tài nguyên nội bộ công ty và thường xuyên cập nhật bản vá cho hệ điều hành cùng phần mềm.
Wifi doanh nghiệp cần tách mạng khách khỏi mạng nội bộ, xác thực từng thiết bị và ghi nhật ký kết nối. Trong khi đó, wifi gia đình thường chỉ cần một mật khẩu theo chuẩn WPA3 cho quy mô sử dụng nhỏ hơn.
Chưa hẳn. Cloudflare lưu ý ZTNA hoạt động tốt với ứng dụng cloud, còn các ứng dụng cũ đặt tại chỗ có thể cần cấu hình bổ sung để tương thích. Vì vậy, nhiều doanh nghiệp vẫn sử dụng song song cả hai trong giai đoạn chuyển đổi.
Bảo mật mạng là tập hợp chính sách và công nghệ giúp bảo vệ hạ tầng kết nối doanh nghiệp khỏi truy cập trái phép và gián đoạn. Các lớp bảo vệ phổ biến gồm firewall, IDS/IPS, VPN, phân đoạn mạng và kiểm soát truy cập. Những lớp này phối hợp với nhau thay vì phụ thuộc vào một điểm kiểm soát duy nhất.
Xét về phạm vi, bảo mật mạng thuộc an ninh mạng và nằm trong phạm vi rộng hơn của bảo mật thông tin. Trong đó, Zero Trust Network Access áp dụng nguyên tắc không mặc định tin tưởng theo NIST SP 800-207. Thay vì mở toàn bộ mạng LAN sau một lần đăng nhập như VPN truyền thống, ZTNA chỉ cho phép người dùng truy cập đúng ứng dụng cần thiết.

