- Sản phẩm & Dịch vụSản phẩm & Dịch vụ
- Giải phápGiải pháp
- Bảng giáBảng giá
- Công tyCông ty
- Tài liệuTài liệu

vi
vi
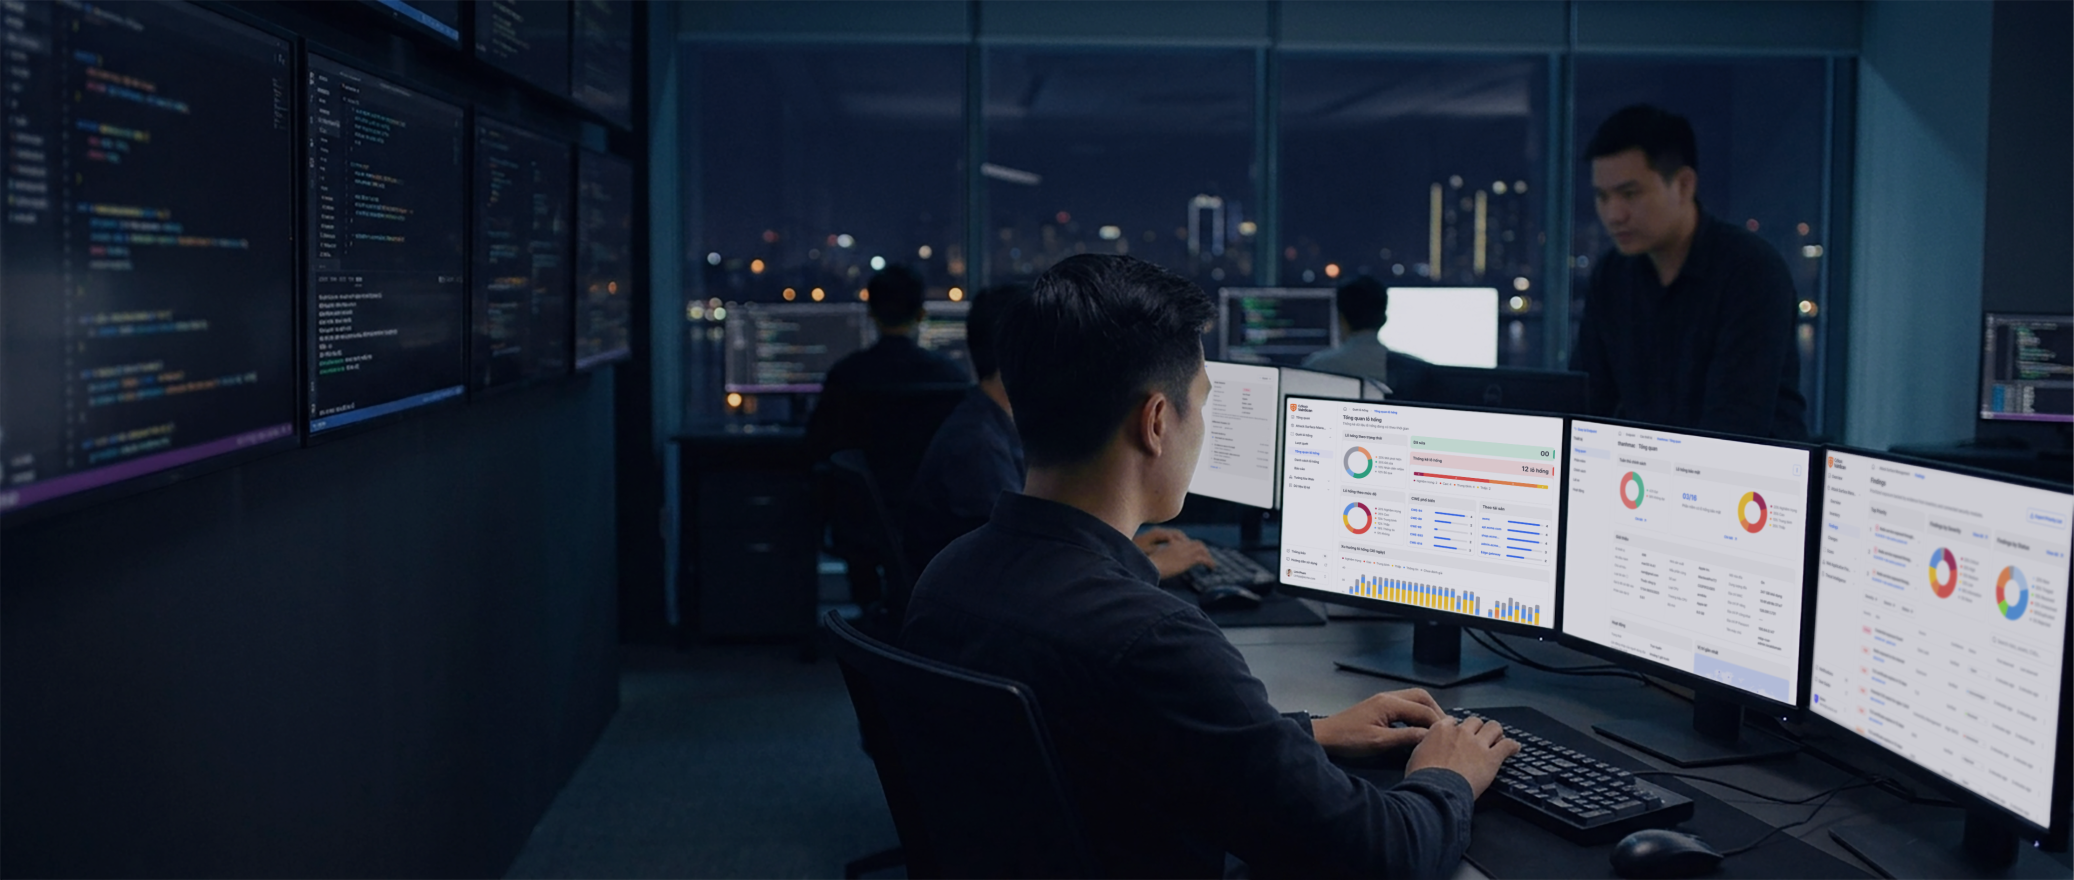
CyStack trực tiếp giám sát thay doanh nghiệp, phát hiện và xử lý mối đe dọa trước mọi rủi ro về tài chính.
SOC (Security Operations Center) là trung tâm giám sát an ninh mạng hoạt động 24/7, nơi đội chuyên gia dùng SIEM, Threat Intelligence và công cụ tự động hóa để phát hiện, ngăn chặn mối đe dọa trước khi chúng kịp gây thiệt hại cho doanh nghiệp.
CyStack cung cấp SOC theo mô hình thuê ngoài: doanh nghiệp có ngay năng lực giám sát mà không phải tự dựng hạ tầng hay tuyển đội phân tích riêng.
Một vụ lộ lọt dữ liệu gây thiệt hại trung bình 4,45 triệu USD. Uy tín của thương hiệu từ đó cũng bị ảnh hưởng.
Hacker đã và đang nắm bắt các lỗ hổng trên hệ thống, ngay khi hệ thống không có người theo dõi sẽ sẵn sàng ra tay.
Hồ sơ bảo vệ dữ liệu cá nhân hay an toàn thông tin theo cấp độ cần phải sẵn sàng ngay khi thanh tra.
Nguồn: IBM
CyStack thay mặt doanh nghiệp giám sát hệ thống và ứng cứu sự cố, để đội ngũ nội bộ tập trung vào công việc kinh doanh.
Kỹ sư an ninh mạng đạt đầy đủ chứng chỉ CISSP, GREM, GCIH, OSCP, CompTIA Security+, CEH.
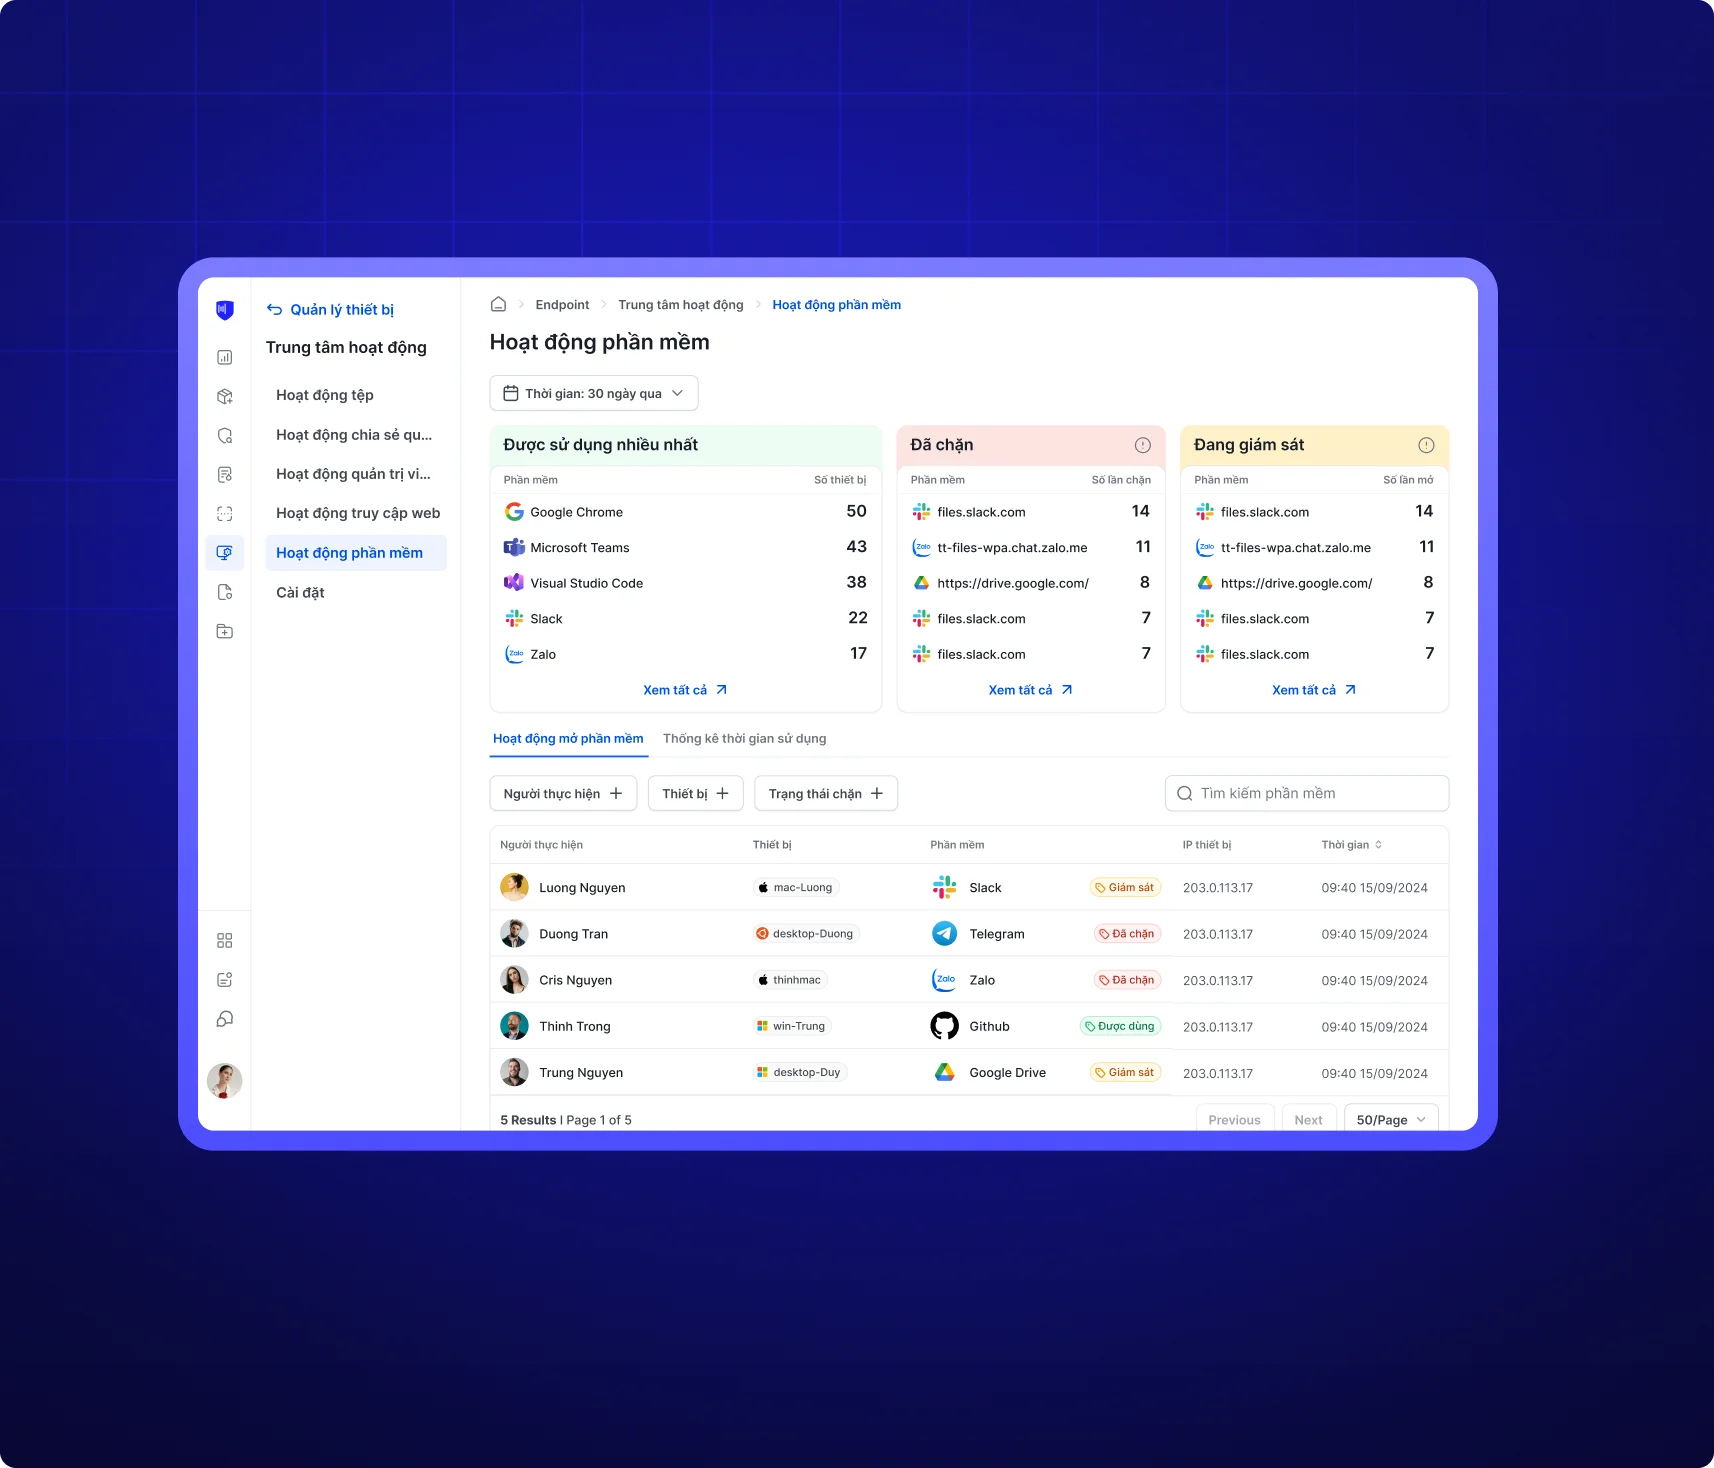
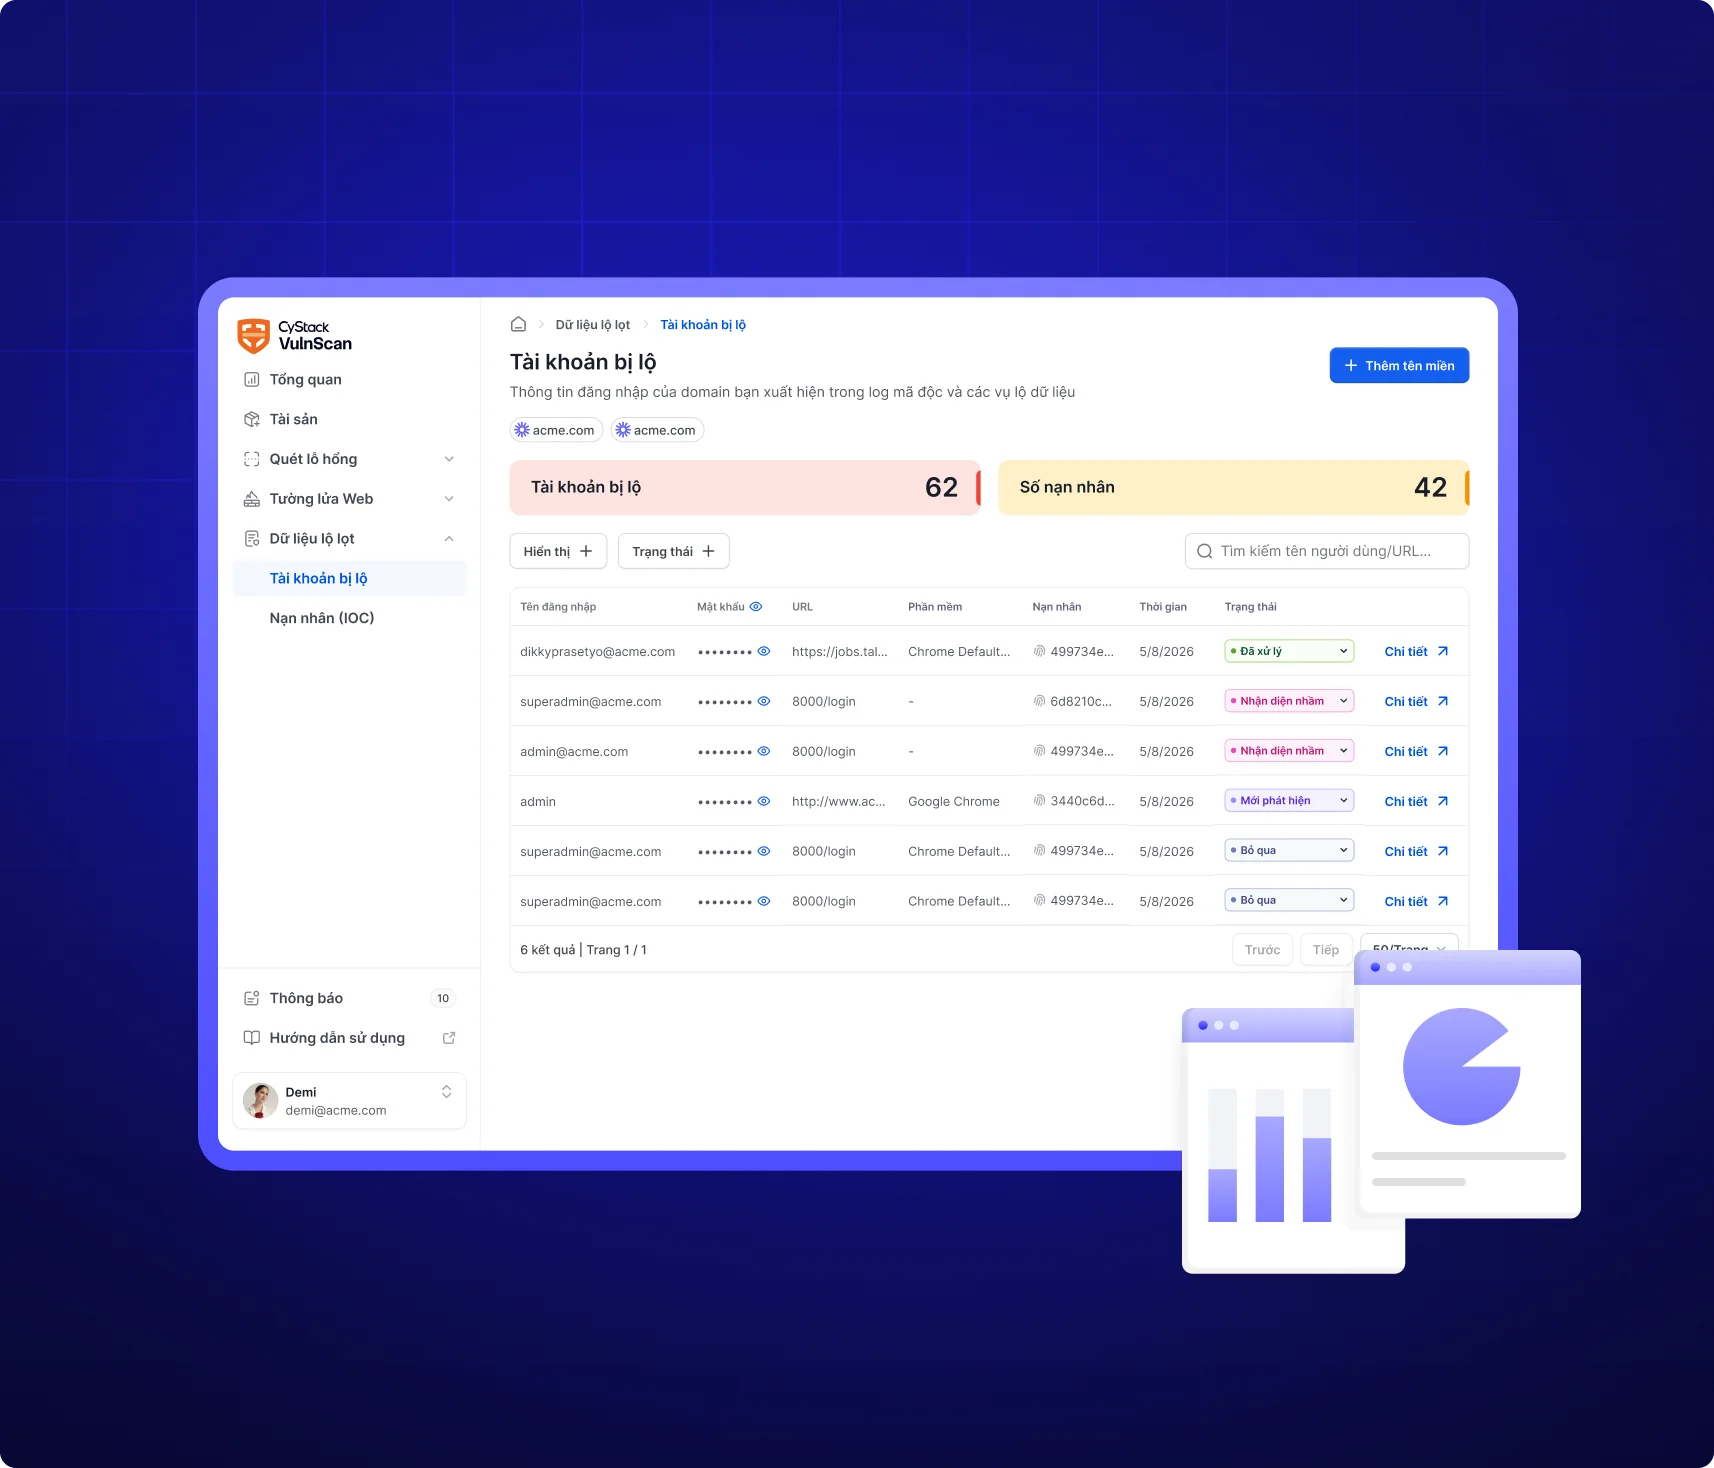
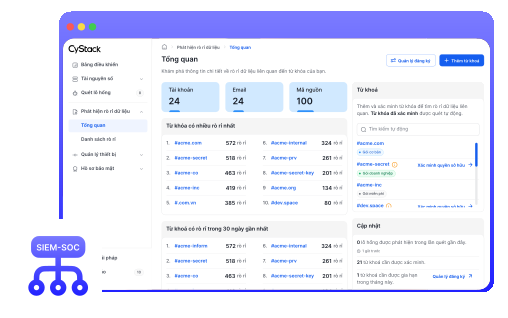
Kết hợp hệ thống SIEM, Threat Intelligence, VulnScan và công cụ tự động xử lý sự kiện theo thời gian thực.
Mang đến quy trình vận hành chuẩn (SOP) và hướng dẫn ứng phó thống nhất cho mọi sự cố.
CyStack thiết kế linh hoạt phạm vi theo hiện trạng hệ thống của từng doanh nghiệp.

Máy chủ, router, switch và tường lửa. Phát hiện xâm nhập và truy cập trái phép.

Máy tính xách tay, máy để bàn và thiết bị di động. Chặn mã độc ngay trên thiết bị.

Rà quét ứng dụng và phần mềm nhằm phát hiện lỗ hổng bảo mật.

Hạ tầng và ứng dụng trên đám mây. Cảnh báo cấu hình thiếu an toàn.

Cơ sở dữ liệu và kho lưu trữ. Phát hiện hành vi đánh cắp dữ liệu.

Hỗ trợ doanh nghiệp đáp ứng Nghị định 85, Thông tư 12, PCI DSS,...

Phát hiện và ngăn chặn sự cố do nhân viên, nhà thầu hoặc đối tác gây ra.

Rà soát hiện trạng trước, sau đó xây dựng gói theo đặc thù hệ thống.
95% mối đe dọa phát hiện trong 15 phút (MTTD), ứng phó tối đa 30 phút (MTTR).
Nhận diện sớm mối đe dọa từ nhiều nguồn dữ liệu.
Phát hiện bất thường ngay khi xảy ra.
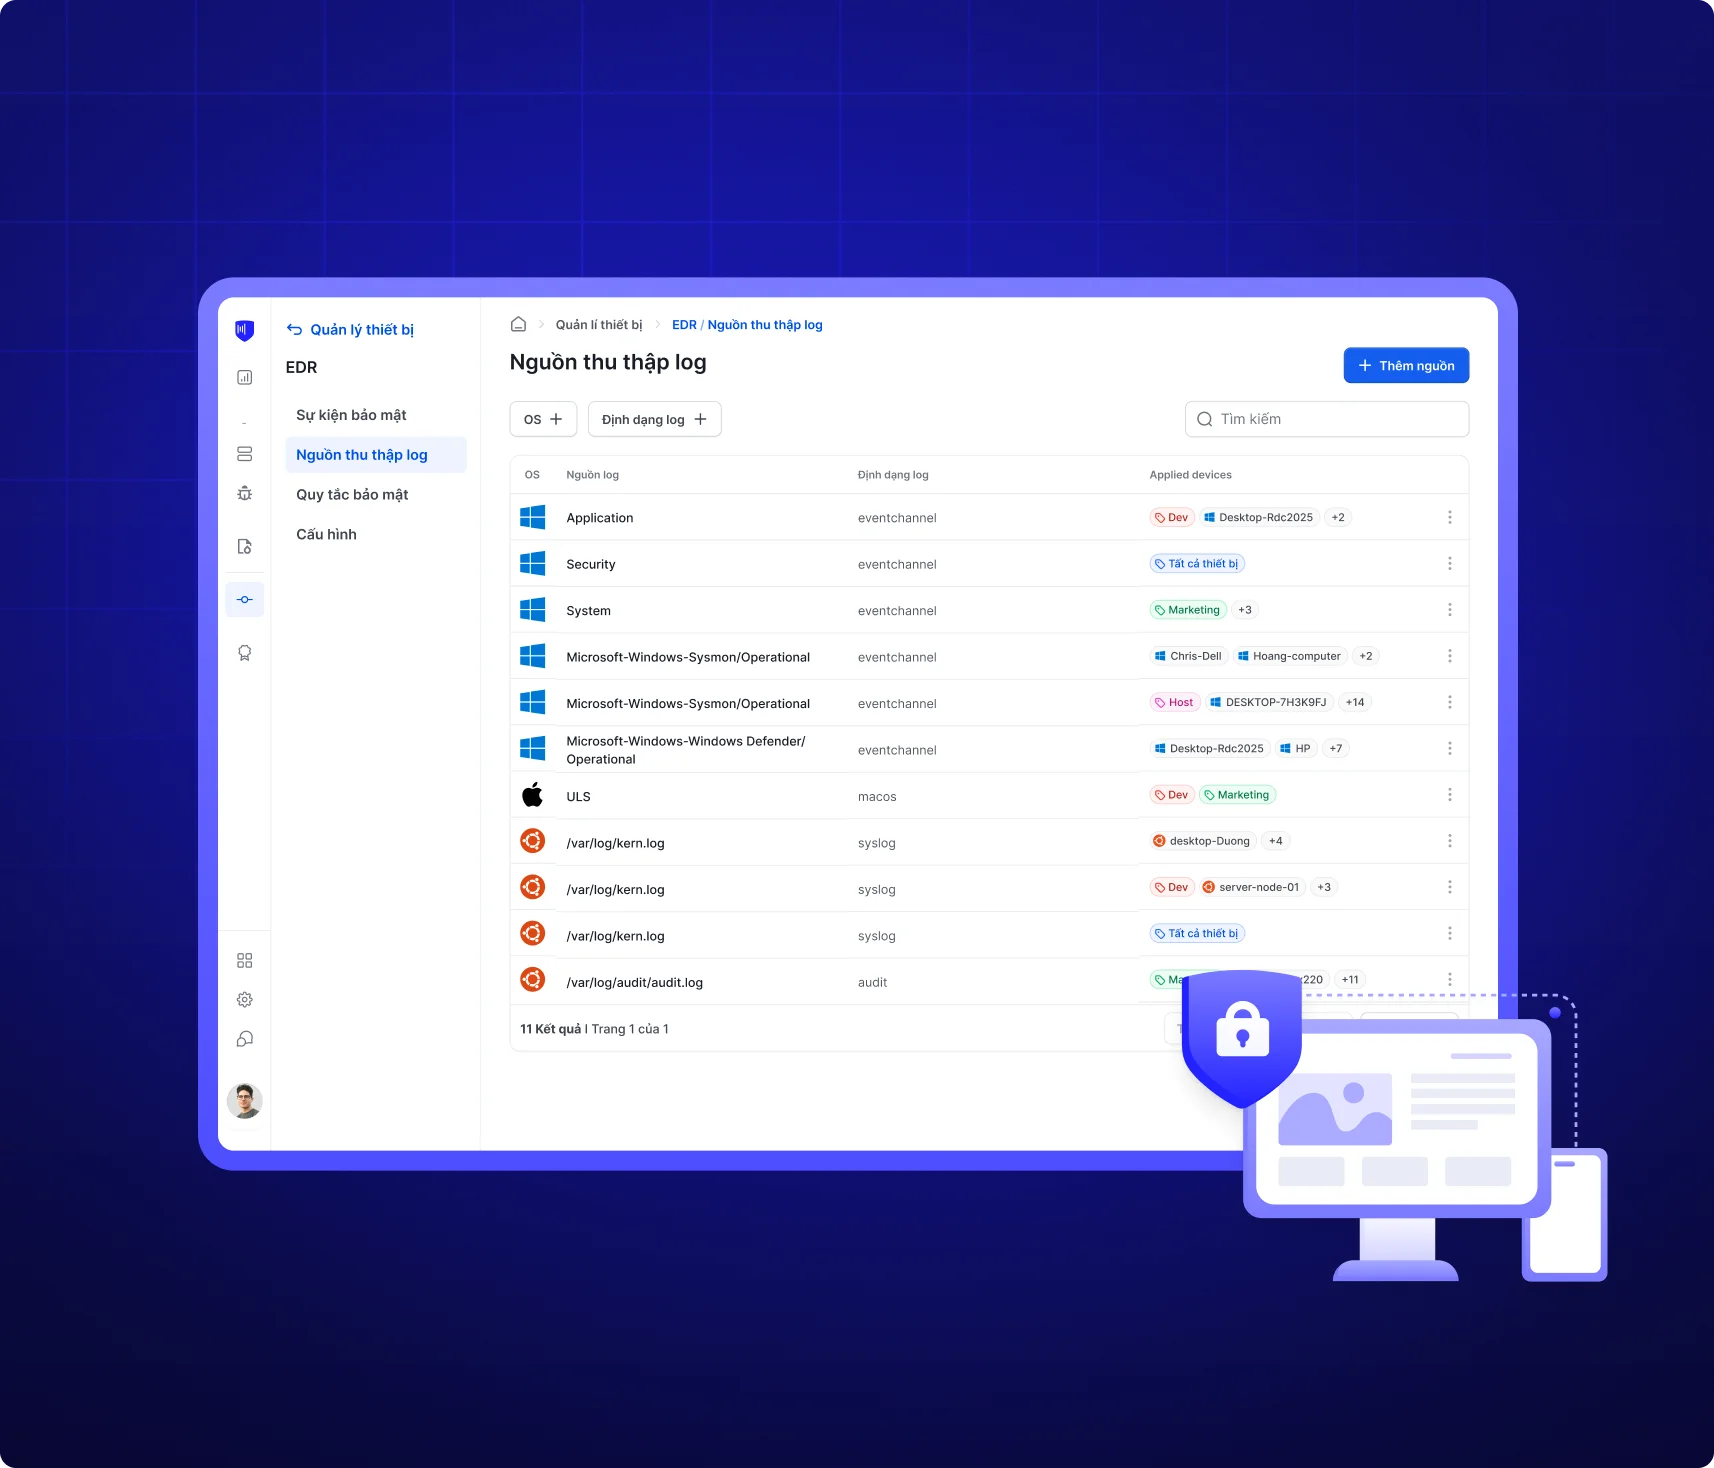
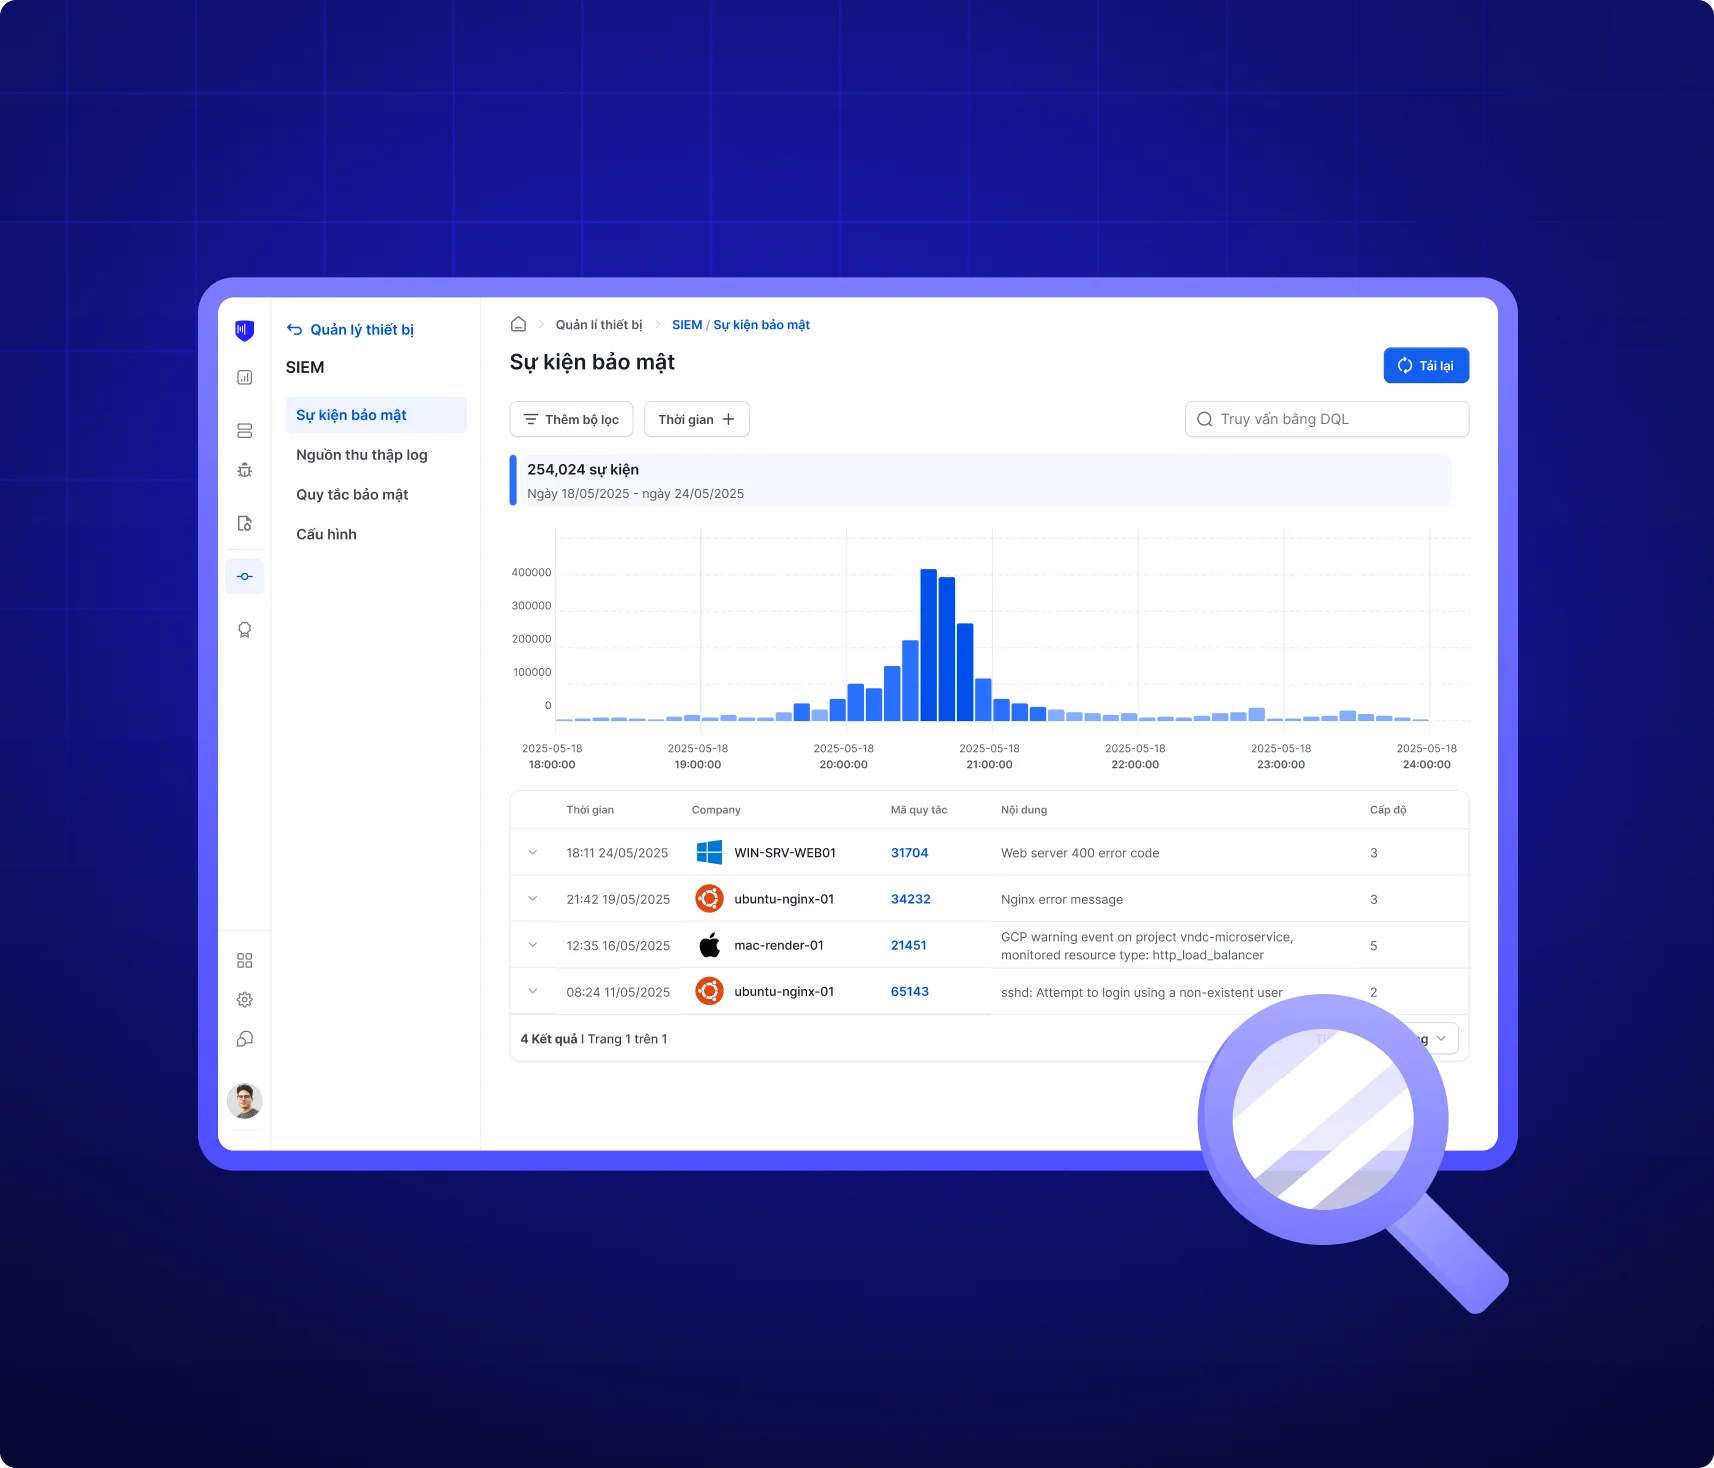
SIEM gom log từ máy chủ, tường lửa, thiết bị đầu cuối và ứng dụng về một nơi, rồi đối chiếu để tìm hành vi bất thường.
Khi log nằm rải rác ở hàng chục hệ thống, không ai ghép được đường đi của một cuộc tấn công qua nhiều lớp.
Rà soát hạ tầng, ứng dụng, nguồn log và yêu cầu tuân thủ; thiết kế kiến trúc giám sát, ngưỡng cảnh báo và SLA phản hồi.
Kết nối SIEM với nguồn log, thiết lập luật phát hiện, tích hợp Threat Intelligence và kênh cảnh báo.
Đội SOC trực 24/7, phân tích log từ nhiều nguồn để phát hiện dò mật khẩu, leo thang đặc quyền hay đánh cắp dữ liệu.
Phân loại sự cố, tìm nguồn gốc; cùng đội nội bộ cô lập, khắc phục và đề xuất cách khôi phục sau sự cố.
Gửi báo cáo theo tuần, tháng hoặc quý; sau mỗi kỳ cập nhật luật phát hiện và giảm cảnh báo nhiễu.
Đội kỹ sư an toàn thông tin của CyStack đã bảo vệ hàng trăm hạ tầng trọng yếu.
ĐƯỢC TIN TƯỞNG BỞI
Rà soát toàn bộ hạ tầng để xử lý điểm yếu trước khi bị khai thác.
Báo cáo định kỳ đáp ứng yêu cầu pháp lý và tiêu chuẩn ngành.
Trao đổi dễ dàng với kỹ sư thực chiến mà không cần qua trung gian hay bên thứ 3.
Giảm MTTR, phát hiện sớm tấn công có chủ đích (APT)
Các hãng dưới đây đã ghi nhận đội ngũ CyStack vì phát hiện và công bố có trách nhiệm những lỗ hổng nghiêm trọng trong sản phẩm của họ.
Chuyên gia CyStack đã trình bày nghiên cứu bảo mật tại các hội nghị quốc tế dưới đây.
Chuyên gia của chúng tôi sẵn lòng cung cấp tư vấn chuyên sâu để xác định doanh nghiệp bạn đã sẵn sàng cho dịch vụ SOC chưa, mục tiêu nên đặt vào đâu, và phạm vi hợp lý là gì.