


Đọc bản tiếng Anh tại đây / Read the English version
TL;DR
Ngày 21/10/2026, nhóm bảo mật PHP phát hành bản vá khẩn cho hai lỗ hổng nghiêm trọng trong chính lõi của ngôn ngữ, được các nhóm nghiên cứu đặt tên chung là php2shell. Cả hai cùng cho phép thực thi mã từ xa (RCE) mà không cần xác thực, và với cấu hình mod_php mặc định thì một request độc hại duy nhất đã đủ để chiếm quyền, trước cả khi bất kỳ dòng code ứng dụng nào kịp chạy. Nói cách khác, firewall ở tầng ứng dụng, trang đăng nhập hay chế độ bảo trì của website đều không đỡ được.
Điểm đáng lo là PHP đứng sau phần lớn ứng dụng web toàn cầu hiện nay, nên bề mặt bị ảnh hưởng rất rộng.
Với những người dùng và chủ sở hữu các ứng dụng web chạy trên nền PHP, việc cần làm ngay lúc này là:
- Cập nhật PHP lên 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 (hoặc bản vá tương ứng từ nhà phân phối), rồi khởi động lại toàn bộ worker (php-fpm, httpd/mod_php). Worker cũ vẫn chạy code lỗi cho tới khi được restart.
- Nếu chưa vá được ngay, áp dụng các biện pháp tạm thời bên dưới và coi đó là vá tạm, không phải vá thật.
- Rà soát log và dấu hiệu khai thác lùi về ít nhất ngày 17/10/2026, vì đã có ghi nhận tấn công thử trước ngày công bố.
Vì sao một lỗi trong PHP lại nghiêm trọng đến vậy?
PHP là ngôn ngữ phía máy chủ phổ biến nhất trên web. Theo thống kê của W3Techs, khoảng 69% website có công khai ngôn ngữ phía máy chủ đang dùng PHP, đây là ngôn ngữ tạo nên WordPress, Magento, Laravel cho tới vô số hệ thống nội bộ khác. Một lỗ hổng nằm ở tầng ứng dụng chỉ ảnh hưởng một phần mềm cụ thể. Nhưng php2shell nằm ở lõi của chính ngôn ngữ, ở đoạn code xử lý request mà mọi ứng dụng PHP đều đi qua. Vì vậy nó không phân biệt bạn đang chạy CMS nào hay framework gì.
 PHP chiếm khoảng 69% website công khai toàn cầu
Để hiểu cả hai lỗi, chúng ta cần biết một chi tiết trong cách PHP hoạt động: với mỗi HTTP request, PHP khởi tạo một môi trường, phân tích dữ liệu đầu vào (query string, body, file upload), chạy script của bạn, rồi dọn dẹp để sẵn sàng cho request kế tiếp. Rắc rối xảy ra ngay ở đúng đoạn giao của vòng đời này: lúc đang khởi tạo mà gặp sự cố, và lúc dọn dẹp chưa sạch mà request sau đã ập tới.
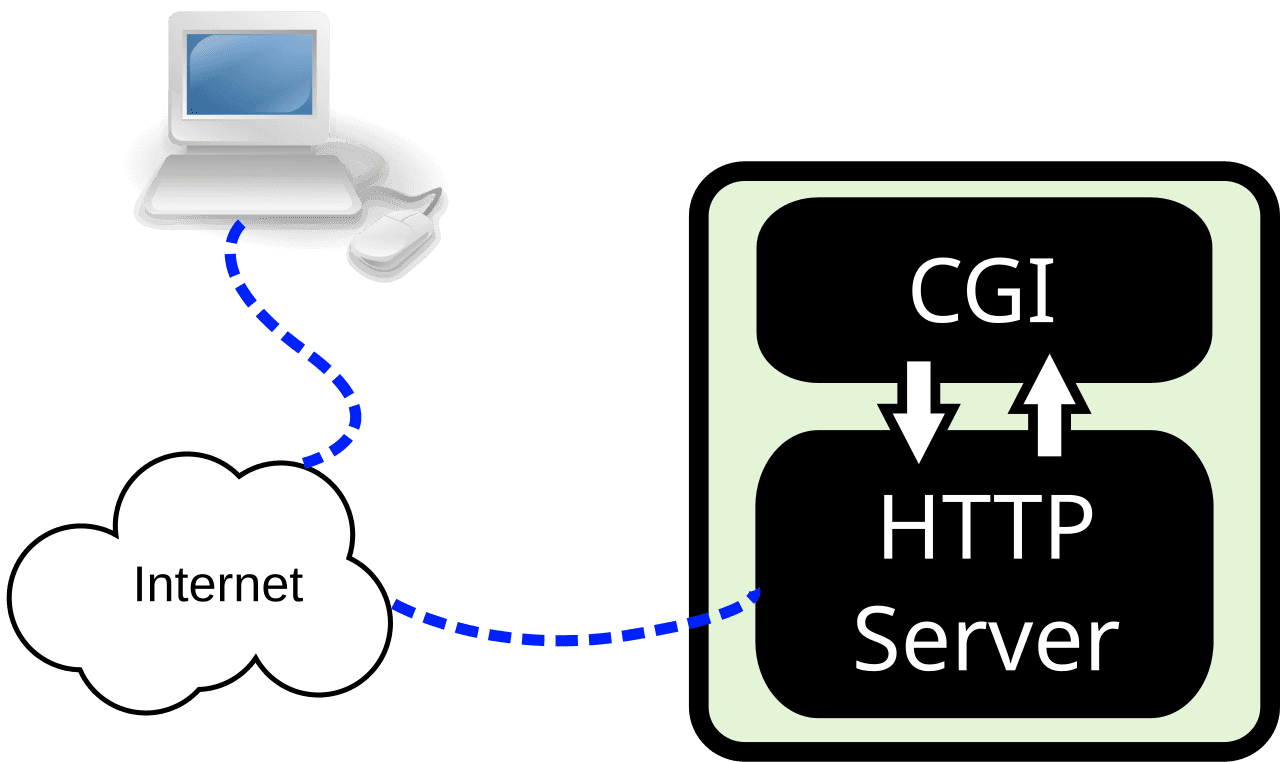 Hình 2: Mô hình đơn giản hóa cách máy chủ web chuyển một request cho mã phía máy chủ (sơ đồ CGI). PHP-FPM và Apache mod_php đều làm bước này theo cách riêng.
Cả hai CVE đều xuất phát từ một ý tưởng chung: khi PHP gặp lỗi nghiêm trọng giữa chừng, nhất là hết bộ nhớ (out of memory), nó dùng một cơ chế nhảy tắt (longjmp, PHP gọi là “bailout”) để thoát khỏi ngữ cảnh hiện tại. Cú nhảy tắt đó bỏ qua phần code lẽ ra phải chạy để đưa dữ liệu nội bộ về trạng thái hợp lệ. Hệ quả là có những mảnh bộ nhớ dở dang, hoặc những con trỏ trỏ vào vùng nhớ đã được giải phóng, nhưng phần còn lại của PHP vẫn coi chúng là hợp lệ. Hai CVE là hai góc nhìn của cùng một ý tưởng này, và cũng vì thế mà PHP vá cả hai trong đúng một commit, đặt tên rất gọn: “Avoid state corruption via bailout” (tránh làm hỏng trạng thái khi bailout).
Tên gọi php2shell là do các nhóm nghiên cứu phát hiện lỗi đặt ra (Calif và Wiz), bản thân PHP không dùng tên này.
CVE-2026-109618: hỏng bộ nhớ khi hết RAM
Đây là lỗi mà PHP gọi trong tiêu đề bản báo cáo của họ là “RCE via OOM corruption”. Khi PHP phân tích một request, nó cấp phát bộ nhớ cho đủ thứ: mảng chứa tham số, cấu trúc lưu header, buffer cho dữ liệu upload. Nếu một lần cấp phát thất bại vì chạm trần bộ nhớ, PHP bailout ngay. Vấn đề là ở vài ngữ cảnh, vùng nhớ của request đã “lộ diện” (được coi là tồn tại) nhưng chưa kịp khởi tạo đầy đủ. Sau cú bailout, bước dọn dẹp request lại đi đọc hoặc rẽ nhánh dựa trên đám dữ liệu dở dang đó. Từ một biến chưa khởi tạo bị hiểu nhầm là một đối tượng hợp lệ, kẻ tấn công có thể lèo lái để cuối cùng chạm tới một con trỏ hàm do mình kiểm soát, và đó là cánh cửa dẫn tới thực thi mã.
Điều khiến lỗi này khó chịu là việc “ép” PHP hết bộ nhớ đúng thời điểm không hề cần một request khổng lồ. Báo cáo của PHP liệt kê vài cách lợi dụng khâu phân tích dữ liệu dạng multipart (loại request dùng khi upload file) để đẩy PHP tới ngưỡng cạn RAM mà vẫn lọt qua các giới hạn mặc định như post_max_size. Ngoài đường multipart, nhóm Datadog còn tái hiện được lỗi qua một request dạng urlencoded thông thường. Tức là không có một “công thức” khai thác duy nhất, mà có nhiều lối vào khác nhau cùng dẫn tới một điểm hỏng.
Trong báo cáo, mức nghiêm trọng nhất được xác nhận là RCE không cần xác thực trên mod_php với giới hạn bộ nhớ và dữ liệu mặc định. Với PHP-FPM, phân tích mã nguồn cho thấy vẫn có nguy cơ, nhưng chưa có bản khai thác hoàn chỉnh được trình diễn qua đường này, vì FPM thường kết thúc tiến trình con khi request lỗi ngay từ khâu khởi tạo.
CVE-2026-109619: dùng lại trạng thái cũ đã bị giải phóng
Lỗi thứ hai PHP gọi là “RCE via stale global state”, trạng thái toàn cục cũ còn sót lại. PHP tái sử dụng tiến trình worker cho nhiều request liên tiếp để tăng hiệu năng. Giữa các request, nó phải reset các biến toàn cục về trạng thái sạch. Nhưng nếu một lỗi nghiêm trọng (hết bộ nhớ, quá thời gian thực thi) cắt ngang khâu dọn dẹp, có những con trỏ toàn cục vẫn trỏ vào vùng nhớ thuộc về request đã kết thúc, tức vùng nhớ đã được trả lại cho hệ thống. Đến request kế tiếp chạy trên cùng worker đó, PHP dùng lại con trỏ cũ này trước khi khâu khởi tạo bình thường kịp đặt lại giá trị. Đây chính là loại lỗ hổng use-after-free kinh điển: một đối tượng sống lâu giữ con trỏ vào vùng nhớ đã chết.
 Hình 3: Minh họa chung cho ý tưởng use-after-free: một con trỏ treo vẫn trỏ tới đối tượng đã bị xóa. Với php2shell, vai trò đó thuộc về trạng thái còn sót lại sau lỗi hết bộ nhớ.
Để khai thác, kẻ tấn công cần hai request trên cùng một worker: một request “gieo mầm” tạo ra trạng thái treo, một request sau “thu hoạch” bằng cách khiến PHP dùng lại vùng nhớ đã giải phóng. Báo cáo của PHP nêu ba nhóm điểm tiêu thụ trạng thái cũ, và điều đáng lưu ý là chúng đều nằm ở những tính năng bật sẵn theo mặc định:
- Chẩn đoán cấu hình INI chạy trước khi khởi tạo request. Ví dụ các cảnh báo về tùy chọn đã lỗi thời, phát sinh qua .htaccess của mod_php hoặc biến môi trường của FPM. Tắt hiển thị lỗi (display_errors, error_reporting, toán tử @) không giúp ích ở đây.
- Backtrace khi gặp lỗi nghiêm trọng trên PHP 8.5 (tùy chọn fatal_error_backtraces, mới có từ 8.5.0 và bật mặc định). Đây là trường hợp mạnh nhất được trình diễn, và cũng là nền cho bản khai thác RCE đã xác nhận trên mod_php.
- Theo dõi tiến độ upload qua session (session.upload_progress). Tính năng này bật sẵn và không cần ứng dụng gọi session_start(), nghĩa là website của bạn không dùng nó cũng vẫn dính.
Khó khăn trong việc ngăn chặn lỗ hổng
Thông thường, chúng ta nghĩ việc tấn công phải đi qua một trang, một chức năng nào đó của ứng dụng, nên các lớp phòng thủ như yêu cầu đăng nhập, bật chế độ bảo trì, hay cài plugin tường lửa cho WordPress sẽ chặn được.
Với php2shell trên mod_php thì không. Khâu phân tích dữ liệu đầu vào và trình xử lý upload-progress chạy ngay trong lúc PHP khởi tạo request, trước khi module ứng dụng được nạp và trước khi một dòng code nào của bạn chạy. Trên mod_php, phần dọn dẹp còn chạy cả khi khởi tạo đã lỗi. Vì vậy một ứng dụng chỉ in ra “Hello World” vẫn có thể bị khai thác, miễn nó chạy trên bản PHP dính lỗi với cấu hình mod_php mặc định.
Riêng PHP-FPM cũng bị ảnh hưởng, nhưng khó hơn: bản khai thác đã xác nhận trên FPM phải đi qua một thao tác của ứng dụng sau khi khởi tạo thành công (ví dụ một đoạn code có gọi tới session).
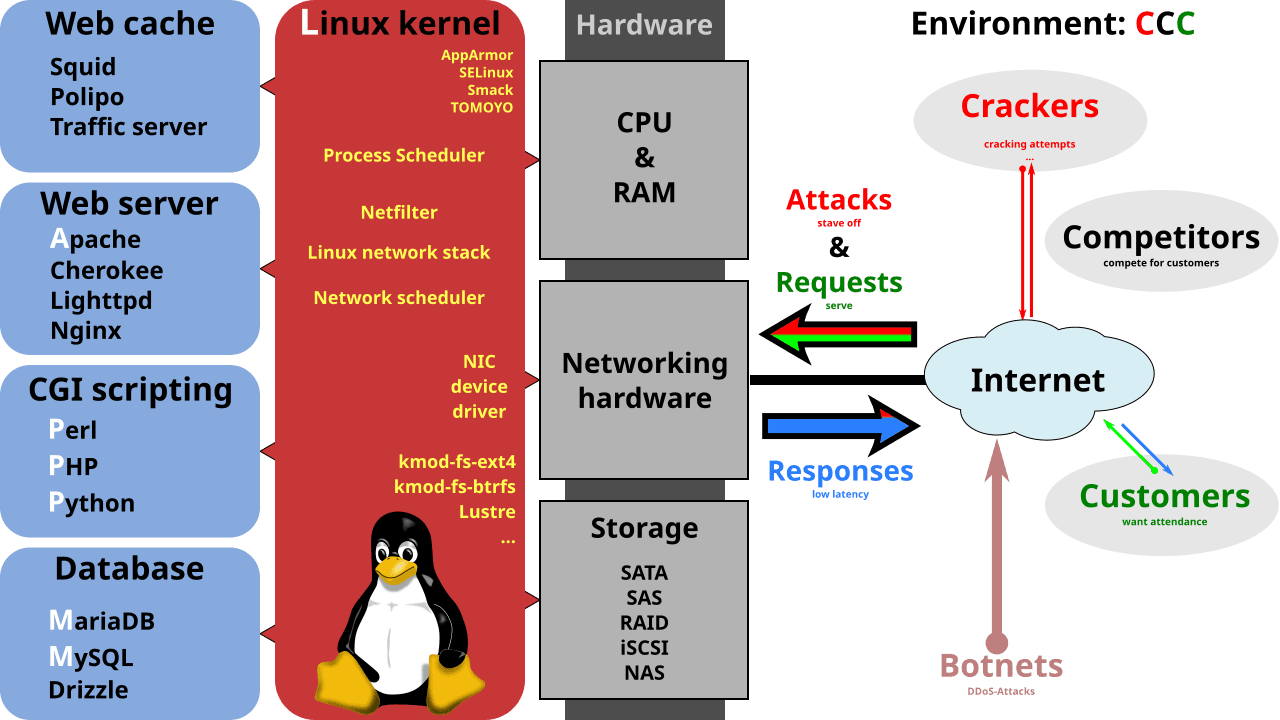 Hình 4: Vị trí của PHP trong một stack web điển hình (LAMP), minh họa chung, không chứng minh điều gì về hai CVE.
Mức độ nghiêm trọng của 2 lỗ hổng này
Bạn sẽ thấy php2shell được chấm điểm khác nhau tùy nguồn:
- Nhóm PHP (đóng vai CNA) chấm CVSS v4.0 là 9.2 (Critical) cho cả hai, với ghi chú độ phức tạp tấn công cao.
- NVD chấm CVSS v3.1 là 9.8 (Critical).
- Một số nhà phân phối như Red Hat, SUSE, Amazon Linux chấm 8.1 theo CVSS v3.1, xếp mức Important, với lý do khai thác ổn định đòi hỏi thao tác heap và canh thời điểm chính xác.
- Ubuntu dán nhãn Critical.
Khác biệt nằm ở cách đánh giá độ khó khai thác, không phải ở bản chất lỗi. Nên dù là 8.1 hay 9.8, đây vẫn là RCE không cần xác thực trong lõi PHP, nên về mặt ưu tiên xử lý thì nên coi như nhóm cao nhất.
Dòng thời gian
- 2024: Dấu hiệu đầu tiên của lỗi OOM được một lập trình viên lõi PHP nhận ra trong quá trình xử lý một báo cáo từ đợt audit do Quarkslab và OSTIF thực hiện. Khi đó chưa tìm ra vector khai thác cụ thể và bản vá bị trì hoãn nhiều tháng.
- 11/08/2026: Nhóm Calif báo cáo RCE với đúng nguyên nhân gốc này; OpenAI báo cáo cùng nguyên nhân trong cùng ngày một cách độc lập.
- 24/08/2026: Wiz báo cáo thêm các vector tấn công khác.
- 17/10/2026: Hệ thống bẫy (honeypot) MadPot của AWS ghi nhận một lần thử khai thác php2shell, bốn ngày trước khi công bố.
- 20/10/2026: Mã CVE bị rò rỉ công khai (kèm một điểm số sai là 10.0 và giờ phát hành sai). Nhóm PHP ra thông báo sớm và dời lịch phát hành lên một ngày.
- 21/10/2026: Phát hành bản vá PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35, khoảng 14:00 UTC (tầm 21:00 giờ Việt Nam).
Tình hình khai thác thực tế
Tại thời điểm phát hành, đội ngũ PHP cho biết chưa thấy bản khai thác hoàn chỉnh nào hoạt động, và CISA cũng chưa ghi nhận khai thác. Tuy nhiên chỉ trong vài giờ, nhiều hãng đã báo cáo các lần tấn công thử: AWS (từ 17/10, qua honeypot), Cloudflare (lưu lượng tấn công với payload biến đổi liên tục), watchTowr (ghi nhận trên honeypot). AWS thậm chí mô tả php2shell “đang bị khai thác rộng rãi”, dù chính họ cũng nói chưa rõ các lần thử đó có thành công trên hệ thống thật hay không.
Tính đến ngày 22/10/2026, chưa có vụ xâm nhập thực tế nào được xác nhận công khai, và cả hai CVE chưa nằm trong danh mục KEV của CISA. Nhưng khoảng cách giữa “tấn công thử” và “tấn công thành công” đang thu hẹp nhanh, và trên GitHub đã xuất hiện nhiều mã PoC, trong đó có cả PoC giả mạo chứa mã độc.
Khuyến cáo cho doanh nghiệp
1. Vá ngay, và nhớ khởi động lại worker
Cách duy nhất khắc phục triệt để là cập nhật PHP lên một trong các bản đã vá: 8.5.12, 8.4.27, 8.3.36, 8.2.35, hoặc bản vá tương ứng từ nhà phân phối của bạn. Sau khi cập nhật, phải khởi động lại toàn bộ tiến trình đang chạy PHP (php-fpm, httpd với mod_php, các worker chạy nền dài hạn). Worker cũ vẫn nằm trong bộ nhớ và tiếp tục chạy code lỗi cho tới khi được restart.
Lưu ý khi kiểm tra: nhiều nhà phân phối (Ubuntu, Debian, RHEL, AlmaLinux, SUSE…) vá theo kiểu backport, tức giữ nguyên số phiên bản upstream cũ. Vì vậy đừng chỉ nhìn php -v để kết luận. Hãy kiểm tra phiên bản gói qua trình quản lý gói của hệ điều hành (ví dụ rpm -q php-common, dpkg -l php8.2) và đối chiếu với phiên bản đã vá mà nhà phân phối công bố.
2. Nếu chưa vá được ngay: các biện pháp tạm thời
PHP nói rõ các biện pháp dưới đây chỉ giảm bề mặt tấn công ở một số đường, không làm hệ thống an toàn tuyệt đối:
- Cho CVE-2026-109618 (OOM): đặt
memory_limit = -1ở cấp quản trị (php_admin_value) để ứng dụng không ghi đè được, kết hợp giới hạn kích thước request ở tầng proxy/web server phía trước và dùng cơ chế giới hạn bộ nhớ của cgroup để chỉ hạ một worker khi cần. Cảnh báo: không dùngRLIMIT_AS/RLIMIT_DATAđể chặn, vì chúng khiến cấp phát bộ nhớ thất bại và lại kích hoạt đúng đường lỗi. Khi đặtmemory_limit = -1, một request có thể ngốn hết RAM máy chủ, nên phải giám sát bộ nhớ chặt và khôi phục lại giới hạn ngay sau khi vá xong. - Cho CVE-2026-109619 (stale state): đặt
session.upload_progress.enabled = 0, và trên PHP 8.5 thêmfatal_error_backtraces = 0. Phải đặt trongphp.ini, file drop-in trongconf.d, hoặc trong pool của FPM (php_admin_flag), không đặt quaini_set()hay.user.inivì chúng có hiệu lực quá muộn. Sau khi đổi, khởi động lại mọi worker. Cách này chỉ chặn các đường đã được xác nhận, không phải mọi biến thể. - Chặn multipart ở biên: nếu ứng dụng không dùng upload dạng multipart/form-data, hãy chặn loại request này ngay tại web server trước khi nó chạm tới PHP. Lưu ý việc này sẽ làm hỏng chức năng upload file (ví dụ upload ảnh sản phẩm trên Magento) và một số form thanh toán.
- Giải pháp cuối cùng: nếu không kịp làm gì, cân nhắc đưa hệ thống PHP công khai ra offline, hoặc chỉ cho phép phương thức GET/HEAD cho tới khi vá xong. CISA, NCSC Anh và CERT-EU đều khuyến nghị phương án này cho trường hợp xấu nhất, đặc biệt với mod_php và các bản PHP 8.1 trở về trước.
Về WAF: WAF chỉ là một lớp, không thay thế việc vá. Luật chặn theo kích thước có thể giảm bớt đường OOM (109618) nhưng không chặn được request upload-progress rất nhỏ của 109619. Nếu đã dùng WAF của Cloudflare, AWS, Akamai… hãy bật bộ luật php2shell họ đã phát hành, nhưng vẫn phải vá.
3. Săn tìm dấu hiệu bị khai thác
Khai thác thành công có thể không để lại nhiều dấu vết (trả về HTTP 200, worker không sập, không để lại log ứng dụng), nên không thấy lỗi không có nghĩa là an toàn. Một số dấu hiệu đáng để rà:
- Trong log PHP: dòng lỗi
PHP Fatal error: Allowed memory size of N bytes exhausted ... in Unknown on line 0. Cụm “Unknown on line 0” cho thấy lỗi xảy ra ngay khâu khởi tạo request, trước khi script chạy. Hãy đối chiếu với các POST bất thường, worker crash, hoặc Apache báo “AH00052 … Segmentation fault”. - Dấu hiệu sau khai thác (quan trọng nhất): tiến trình PHP/web (php-fpm, php-cgi, httpd, apache2) sinh ra shell (sh, bash), nhất là khi có kết nối ra ngoài, hoặc gọi curl/wget/nc. Kèm theo là các lệnh do thám như whoami, id, uname chạy dưới quyền user của web server. CISA cũng xác nhận chỉ dấu “tiến trình PHP khởi chạy shell hoặc tải công cụ về” là tín hiệu cần chú ý.
- Vì bộ nhớ worker bị rò rỉ có thể chứa mật khẩu, token, khóa API, nếu nghi ngờ bị lộ, nên xoay vòng (rotate) các bí mật này sau khi đã vá.
- Mốc rà soát: bắt đầu từ ít nhất ngày 17/10/2026, vì đã có tấn công thử trước ngày công bố.
4. Lập danh mục mọi nơi sử dụng PHP
PHP có thể nằm trong container, trong phần mềm đóng gói sẵn, trong PHP do control panel (cPanel, Plesk, DirectAdmin…) quản lý, hay bản tự biên dịch. Hãy liệt kê mọi runtime PHP đang phục vụ HTTP và vá từng cái. Các phiên bản đã hết hỗ trợ (5.x, 7.x, 8.1 trở về trước) đặc biệt rủi ro vì hầu như không có bản vá chính thức.
Liên hệ CyStack để được hỗ trợ
Với các doanh nghiệp đang dùng dịch vụ của CyStack, đội ngũ của chúng tôi có thể hỗ trợ rà soát bề mặt tấn công PHP đang công khai, kiểm tra cấu hình, và săn tìm dấu hiệu khai thác trong hệ thống của bạn. Nếu bạn chưa chắc hạ tầng của mình có đang chạy phiên bản PHP dính lỗi hay không, hãy liên hệ với chúng tôi để được kiểm tra.
Tài liệu tham khảo
- Advisory của PHP: php.net/archive/2026
- GHSA-w8hw-w9fx-j79w (CVE-2026-109618): github.com/php/php-src
- GHSA-6wmf-4rv5-p3rp (CVE-2026-109619): github.com/php/php-src
- Bài viết của PHP Foundation về sự cố và quy trình phát hành: thephp.foundation
- NVD CVE-2026-109618: nvd.nist.gov
- NVD CVE-2026-109619: nvd.nist.gov
- Phân tích của Calif: calif.io/php2shell
- Phân tích của Wiz: wiz.io
- Phân tích của Datadog Security Labs: securitylabs.datadoghq.com
- Cảnh báo của CISA: cisa.gov
- Cảnh báo của CERT-EU: cert.europa.eu
