 CSDateCreatedStealer
- Biến thể
- —
- Kênh phân phối
- 1
- Thời gian cập nhật
- 11/10/2026
- Mức độ tin cậy
- Chưa rõ


vi

Tổng hợp các loại Infostealer đang hoạt động, biến thể, định dạng log/panel và dấu hiệu truy vết dành cho các đội ngũ bảo mật tại các tổ chức trên thế giới
Cập nhật tính đến ngày 11/10/2026

Dữ liệu tình báo về Infostealer được cập nhật và nghiên cứu bởi các chuyên gia tại CyStack
Cơ sở dữ liệu Infostealer của CyStack tổng hợp các dòng mã độc đánh cắp thông tin do đội ngũ nghiên cứu mối đe dọa ghi nhận và phân loại. Nội dung bao gồm biến thể đã xác định, định dạng log, cấu trúc panel cùng hành vi kỹ thuật liên quan. Đội phòng thủ có thể dùng dữ liệu này làm điểm tham chiếu khi truy vết hoạt động stealer, đối chiếu với hệ thống giám sát nội bộ hoặc xây dựng quy trình phát hiện.
Lưu ý: Nội dung phản ánh nghiên cứu có tuyển chọn, không phải danh sách đầy đủ mọi chiến dịch đang hoạt động. Nhãn parser và tên mục do CyStack đặt dựa trên đặc điểm quan sát được, không mang tính quy kết cho một họ mã độc cụ thể. Dữ liệu này không tương đương với việc CyStack là đơn vị phát hiện ban đầu mọi mối đe dọa được đề cập

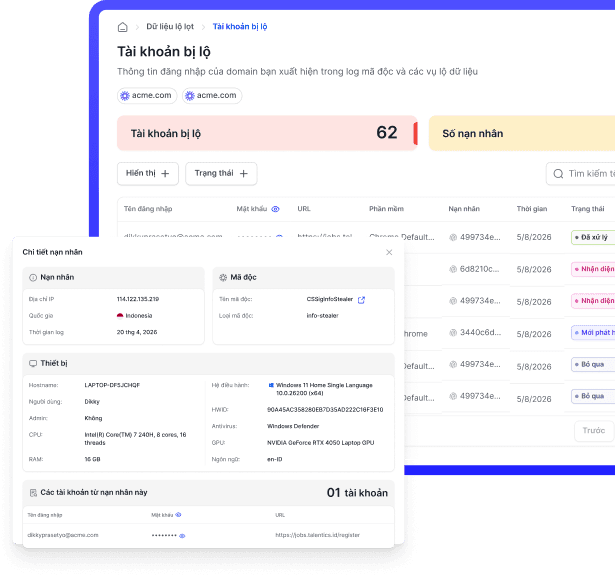
Dữ liệu Infostealer chỉ chiếm một phần nhỏ trong các mối đe doạ về đánh cắp dữ liệu hiện đại. Với cấu phần Threats Intelligence trong bộ giải pháp CyStack VulnScan, các tổ chức có thể khám phá được chi tiết từng mối đe doạ và dữ liệu lộ lọt cùng khoanh vùng C2, IOC và các dữ liệu tình báo khác.


| Tên họ | Biến thể | Kênh phân phối | Thời gian cập nhật | Mức độ tin cậy |
|---|---|---|---|---|
| CSDateCreatedStealer | — | 1 | 11/10/2026 | Chưa rõ |
| CSDbscProtectedStealer | — | 1 | 11/10/2026 | Chưa rõ |
| CSDeimosStealer | 1 | 1 | 11/10/2026 | Trung bình |
| CSDiscordDataTokensStealer | — | 1 | 11/10/2026 | Chưa rõ |
| CSDualArchStealer | — | 1 | 11/10/2026 | Chưa rõ |
| CSEduResultStealer | — | OSS | 11/10/2026 | Thấp |
| CSEmojiCountStealer | 1 | OSS | 11/10/2026 | Chưa rõ |
| CSEmojiInfoStealer | 1 | OSS | 11/10/2026 | Chưa rõ |
| CSEnchantCloudStealer | — | 1 | 11/10/2026 | Cao |
| CSEnvVarDumpStealer | 1 | 2 | 11/10/2026 | Chưa rõ |
CSDateCreatedStealerCSDbscProtectedStealerCSDeimosStealerCSDiscordDataTokensStealerCSDualArchStealerCSEduResultStealerCSEmojiCountStealerCSEmojiInfoStealerCSEnchantCloudStealerCSEnvVarDumpStealerĐội ngũ phòng thủ cần hiểu rõ cách tiếp cận và hoạt động của Infostealer, từ đó thực hiện truy vết trên dữ liệu trình duyệt người dùng, dữ liệu nhạy cảm của các ứng dụng, thông tin đăng nhập, xác thực tài chính và thông tin thiết bị.
Các mã độc ăn cắp dữ liệu doanh nghiệp có nhiều cách vận hành khác nhau, thường sẽ đi theo kịch bản 3 bước quen thuộc
Nạn nhân chạy tệp đính kèm, bộ cài đặt, phần mềm bẻ khóa hoặc payload độc hại được phát tán qua lừa đảo hay một kênh đã bị xâm nhập.
Mã độc liệt kê các ứng dụng được hỗ trợ, trích xuất dữ liệu đã chọn và chuẩn bị một gói có cấu trúc để đưa ra ngoài.
Dữ liệu bị đánh cắp có thể sử dụng hoặc bán lại. Do tính chất thời điểm của dữ liệu, có thể thông tin nhận được sẽ không còn giá trị về sau.
Dưới đây là một số loại dữ liệu chính được mã độc tống tiền quan tâm

Tên đăng nhập, mật khẩu đã lưu, dữ liệu tự động điền, cookie và thông tin phiên đang hoạt động của cá nhân, doanh nghiệp.

Dữ liệu ví tiền mã hóa, token của ứng dụng nhắn tin, thông tin VPN và FTP, tệp tin, ảnh chụp màn hình hoặc dữ liệu clipboard.

Lộ lọt email doanh nghiệp, phiên dịch vụ đám mây và thông tin truy cập từ xa dẫn đến tái xâm nhập và chiếm đoạt tài khoản quy mô lớn
Các doanh nghiệp cần xác định thiết bị bị xâm nhập và các tài khoản liên quan là phạm vi cần điều tra. Đồng thời cô lập và kiểm tra thiết bị, thu hồi quyền truy cập đang hoạt động, đồng thời rà soát và xoay vòng thông tin đăng nhập, dữ liệu nhạy cảm và theo dõi liên tục rủi ro. Sau khi hoàn tất, tổ chức xác minh tác động hiện tại bằng dữ liệu từ thiết bị đầu cuối và hệ thống định danh.
Đánh giá mức độ an toàn và các đề xuất tới từ CyStack cho các trang Web
Tìm hiểu các nghiên cứu của đội ngũ chuyên gia chúng tôi trong an ninh mạng
Tìm hiểu về giải pháp tình báo mối đe doạ và phát hiện lộ lọt dữ liệu tới từ CyStack