Aurora Stealer là mã độc đánh cắp thông tin trên Windows viết bằng Go, được vận hành dưới dạng Malware-as-a-Service bởi một tác nhân nói tiếng Nga tự xưng là 'Cheshire' (biệt danh diễn đàn cheshire666 trên WWH Club). Các bài phân tích công khai ghi nhận họ mã độc này hoạt động ít nhất từ giữa năm 2022. Aurora khởi đầu là một botnet đa mục đích và tiến hóa để tập trung vào đánh cắp thông tin xác thực và tiền mã hóa.
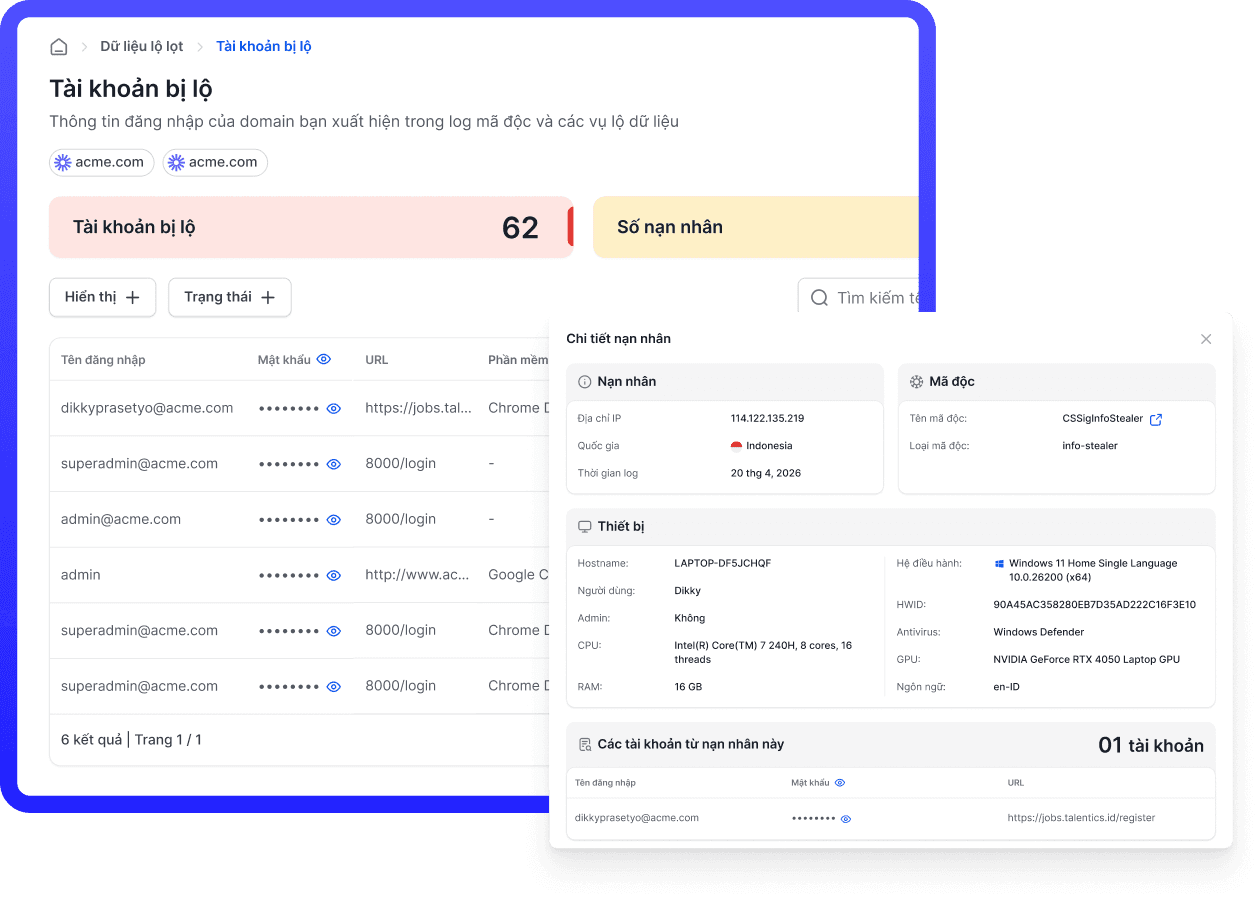
Bảng điều khiển UserInformation.txt phía đối tượng vận hành mở đầu bằng hai dòng tiêu đề tự khai báo trỏ đến kênh t.me/cheshire_aurora và biệt danh hỗ trợ t.me/aurora_botnet_support, tiếp theo là bốn tiêu đề phần <================ SECTION ================> (BUILD INFORMATION, GEO INFORMATION, USER INFORMATION, PC INFORMATION) với phần đệm dấu ngã-bằng bao quanh nhãn. Các trường bao gồm HWID, Log date, FileLocation, IP, Country, Region, City, ScreenSize, và kiểm kê phần cứng có dấu gạch đầu dòng (- CPU / - RAM / - Display Devices).
Giá trị FileLocation chứa đường dẫn giải nén tạm thời của WinRAR (Rar$EX...) với thủ thuật ngụy trang ký tự U+3164 Hangul Filler: mẫu quan sát được đệm Script inside.txt bằng rất nhiều ký tự đệm vô hình để phần mở rộng .exe thực sự bị đẩy ra ngoài màn hình hiển thị trong hầu hết các trình duyệt tệp. Nạn nhân thấy tệp là Script inside.txt và nhấp đúp vào nó, thực thi mã độc trực tiếp từ bên trong danh sách tệp nén RAR mà không cần giải nén trước.
Định dạng dữ liệu trên đường truyền C2 được ghi nhận là JSON, nén GZIP và mã hóa Base64. Bản kết xuất bảng điều khiển dạng văn bản thuần quan sát được là cấu trúc bảng điều khiển dành cho đối tượng vận hành, không phải định dạng dữ liệu trên đường truyền. Nhiều đối tượng bán lại trên Telegram đóng gói lại nhật ký Aurora; mẫu quan sát được phát tán qua @UP_DAISYCLOUD với biểu ngữ có viền dạng ống của Daisy Cloud và lớp phủ watermark theo từng dòng.