
- Sản phẩm & Dịch vụSản phẩm & Dịch vụ
- Giải phápGiải pháp
- Bảng giáBảng giá
- Công tyCông ty
- Tài liệuTài liệu

vi
vi
Nơi CyStack cung cấp cho bạn những tin tức, xu hướng và cảnh báo mới nhất về ngành công nghệ bảo mật và các sản phẩm, dịch vụ của chúng tôi.
Thảo luận (0)
Đăng nhập để thảo luận
Điện thoại hỏng, ổ cứng trục trặc hay ransomware mã hóa máy chủ công ty đều có thể khiến những dữ liệu quan trọng biến mất chỉ sau một sự cố. Vậy nếu điều đó xảy ra, bạn có thể lấy lại dữ liệu bằng cách nào? Sao lưu dữ liệu là phương án giúp bạn có sẵn bản sao để khôi phục khi dữ liệu gốc không còn sử dụng được.
Bài viết sẽ giải thích cách sao lưu hoạt động, quy tắc 3-2-1 cùng các chỉ số RPO và RTO doanh nghiệp cần quan tâm.
Sao lưu dữ liệu là quá trình tạo bản sao của dữ liệu gốc và lưu bản sao ở vị trí tách biệt để có thể khôi phục khi dữ liệu gốc bị mất, hỏng hoặc bị tấn công.
AWS mô tả bản sao lưu là bản sao của dữ liệu hệ thống, cấu hình hoặc ứng dụng được lưu tách biệt với bản gốc. Mục đích là giảm nguy cơ mất một phần hoặc toàn bộ dữ liệu khi xảy ra các sự cố ngoài ý muốn như thiên tai, lỗi con người, tấn công mạng hoặc hỏng hệ thống.
Ở quy mô cá nhân, sao lưu dữ liệu có thể đơn giản là bật tính năng sao lưu tự động trên điện thoại (Google Drive cho Android, iCloud cho iPhone) hoặc chép ảnh, tài liệu sang ổ cứng ngoài trước khi đổi máy. Tuy nhiên, không phải ai cũng duy trì thói quen này thường xuyên.
Theo khảo sát của Backblaze công bố năm 2021, chỉ 11% người dùng máy tính cá nhân sao lưu dữ liệu hằng ngày, trong khi 54% cho biết ít nhất một người họ quen từng mất dữ liệu vĩnh viễn.
Với doanh nghiệp, phạm vi cần sao lưu rộng hơn nhiều, từ cơ sở dữ liệu khách hàng, email, mã nguồn, cấu hình hệ thống đến toàn bộ máy chủ. Doanh nghiệp cần xây dựng lịch sao lưu và kiểm tra định kỳ thay vì thực hiện thủ công từng lần như ở quy mô cá nhân.
Dù ở quy mô nào, bản sao lưu chỉ phát huy giá trị khi có thể sử dụng để khôi phục dữ liệu khi cần. Nếu bản sao nằm cùng ổ cứng với dữ liệu gốc, cả hai có thể mất cùng lúc khi thiết bị hỏng. Tương tự, đồng bộ hai chiều theo thời gian thực không thể thay thế hoàn toàn sao lưu vì những thay đổi không mong muốn ở dữ liệu gốc cũng có thể được đồng bộ sang bản còn lại.
Sao lưu (backup), lưu trữ (storage) và đồng bộ (sync) đều là những cách giúp người dùng lưu giữ dữ liệu, nhưng mỗi phương thức phục vụ một mục đích khác nhau. Lưu trữ là nơi giữ dữ liệu để sử dụng hằng ngày. Đồng bộ giúp cập nhật dữ liệu giữa nhiều thiết bị hoặc vị trí. Trong khi đó, sao lưu tạo thêm bản sao để có thể khôi phục khi dữ liệu gốc gặp vấn đề.
Sự khác biệt thể hiện rõ nhất là khi bạn cần khôi phục dữ liệu. Bản sao lưu thường được tạo theo lịch và có thể giữ nhiều phiên bản, cho phép người dùng quay lại trạng thái trước đó. Ngược lại, hệ thống đồng bộ sẽ cập nhật những thay đổi giữa các vị trí. Nếu người dùng xóa hoặc chỉnh sửa nhầm tệp, hay ransomware mã hóa tệp đó thì thay đổi đó cũng có thể được đồng bộ sang vị trí còn lại.
Nhiều người vẫn xem việc đưa dữ liệu lên đám mây là một hình thức sao lưu. Tuy nhiên, nếu máy tính và đám mây đang đồng bộ hai chiều, ransomware mã hóa tệp trên máy thì phiên bản đã mã hóa cũng có thể được đồng bộ lên đám mây. Vì vậy, bản dữ liệu trên đám mây chưa chắc còn nguyên vẹn để khôi phục.
Do đó, doanh nghiệp và người dùng không nên dùng tính năng đồng bộ để thay thế cho chiến lược sao lưu riêng. Muốn hiểu sâu hơn về nơi và cách giữ dữ liệu để sử dụng hằng ngày, xem thêm lưu trữ dữ liệu là gì.
Có bốn hình thức sao lưu phổ biến dựa trên cách hệ thống sao chép dữ liệu gồm sao lưu toàn bộ (full), sao lưu gia tăng (incremental), sao lưu vi sai (differential) và sao lưu phản chiếu (mirror).
AWS mô tả chi tiết cách từng hình thức hoạt động. Các giải pháp backup hiện đại thường kết hợp nhiều hình thức để cân bằng tốc độ sao lưu, dung lượng lưu trữ và thời gian khôi phục.
| Hình thức | Cách hoạt động | Ưu điểm | Nhược điểm |
| Sao lưu toàn bộ (Full backup) | Sao chép toàn bộ dữ liệu mỗi lần chạy | Khôi phục nhanh, chỉ cần một bản | Tốn nhiều dung lượng và thời gian |
| Sao lưu gia tăng (Incremental) | Chỉ sao chép phần thay đổi kể từ lần sao lưu gần nhất | Nhanh, tiết kiệm dung lượng | Khôi phục chậm hơn, cần đủ chuỗi bản sao |
| Sao lưu vi sai (Differential) | Sao chép phần thay đổi kể từ lần sao lưu toàn bộ gần nhất | Khôi phục nhanh hơn incremental | Dung lượng tăng dần giữa hai lần full |
| Sao lưu phản chiếu (Mirror) | Giữ bản sao giống dữ liệu gốc, không nén | Có thể truy cập bản sao như dữ liệu gốc | Không giữ lịch sử phiên bản, thay đổi ở dữ liệu gốc cũng phản chiếu sang bản sao |
Ngoài bốn hình thức trên, cách sao lưu còn khác nhau ở thời điểm thực hiện và nơi lưu dữ liệu. Người dùng có thể tự sao lưu khi cần hoặc thiết lập hệ thống tự động chạy theo lịch. Bản sao có thể lưu tại chỗ trên ổ cứng ngoài, thiết bị lưu trữ mạng, băng từ hoặc lưu trên đám mây.
Với nhu cầu cá nhân, người dùng có thể bật sao lưu tự động trên điện thoại để bảo vệ những dữ liệu cơ bản. Còn với doanh nghiệp, nhân sự khó duy trì sao lưu thủ công đều đặn vì phải nhớ thực hiện từng lần. Khi thiết lập lịch tự động, doanh nghiệp có thể sao lưu dữ liệu theo đúng tần suất đã chọn mà không phụ thuộc vào thao tác thủ công.
Theo quy tắc 3-2-1, người dùng hoặc doanh nghiệp nên giữ ít nhất 3 bản dữ liệu trên 2 loại phương tiện lưu trữ khác nhau, trong đó có 1 bản đặt ở vị trí khác (off-site). AWS liệt kê nguyên tắc này trong hướng dẫn về sao lưu dữ liệu. Backblaze ghi nhận quy tắc 3-2-1 bắt nguồn từ một tài liệu do Carnegie Mellon biên soạn năm 2012 cho US-CERT (cơ quan tiền thân của CISA hiện nay).
Khi tấn công bằng ransomware, kẻ tấn công có thể nhắm đến các bản sao lưu để ngăn nạn nhân khôi phục dữ liệu. Vì vậy, quy tắc 3-2-1 đã được mở rộng thành biến thể 3-2-1-1-0. Ngoài 3 bản dữ liệu, 2 loại phương tiện và 1 bản off-site, quy tắc này bổ sung thêm 1 bản offline hoặc bất biến (immutable, không thể sửa hoặc xóa) và yêu cầu 0 lỗi khi kiểm tra khả năng khôi phục.
Backblaze cũng đề cập đến biến thể 4-3-2 trong bối cảnh các tổ chức tăng cường bảo vệ bản sao lưu trước sự tấn công của ransomware.
RPO (Recovery Point Objective) xác định doanh nghiệp có thể chấp nhận mất bao nhiêu dữ liệu tính theo thời gian, còn RTO (Recovery Time Objective) xác định hệ thống có thể ngừng hoạt động tối đa bao lâu trước khi gây ảnh hưởng nghiêm trọng đến doanh nghiệp.
Theo NIST SP 800-34 Revision 1, RPO là “thời điểm mà dữ liệu phải được khôi phục sau một sự cố”, còn RTO là “tổng khoảng thời gian cần thiết để khôi phục các thành phần của một hệ thống thông tin trước khi thời gian gián đoạn gây ảnh hưởng tiêu cực đến nhiệm vụ hoặc quy trình nghiệp vụ của tổ chức”.
Hai chỉ số này giúp doanh nghiệp xác định tần suất sao lưu và yêu cầu đối với hệ thống khôi phục. Nếu chấp nhận RPO 24 giờ, doanh nghiệp có thể sao lưu mỗi đêm.
Một hệ thống cần RPO gần 0 đòi hỏi cơ chế bảo vệ dữ liệu có khả năng giảm tối đa khoảng cách giữa thời điểm xảy ra sự cố và điểm dữ liệu có thể khôi phục. RTO càng ngắn, doanh nghiệp càng cần đầu tư nhiều hơn cho hạ tầng khôi phục vì hệ thống dự phòng phải luôn sẵn sàng thay vì chỉ thiết lập khi cần.
Xác định RPO và RTO trước khi chọn công cụ hoặc lịch sao lưu giúp doanh nghiệp tránh hai tình huống:
Sao lưu đúng cách giúp doanh nghiệp khôi phục dữ liệu sau khi bị ransomware tấn công mà không phải phụ thuộc vào việc trả tiền chuộc. Tuy nhiên, phương án này chỉ hiệu quả khi kẻ tấn công không thể tiếp cận và phá hủy bản sao lưu.
CISA cùng MS-ISAC, FBI và NSA khuyến nghị trong #StopRansomware Guide:
“Duy trì bản sao lưu ngoại tuyến (offline) và mã hóa các bản sao chứa dữ liệu quan trọng. Đồng thời, thường xuyên kiểm tra khả năng sử dụng và tính toàn vẹn của bản sao lưu để bảo đảm có thể khôi phục dữ liệu khi xảy ra thảm họa.” (mục CPG 2.R).
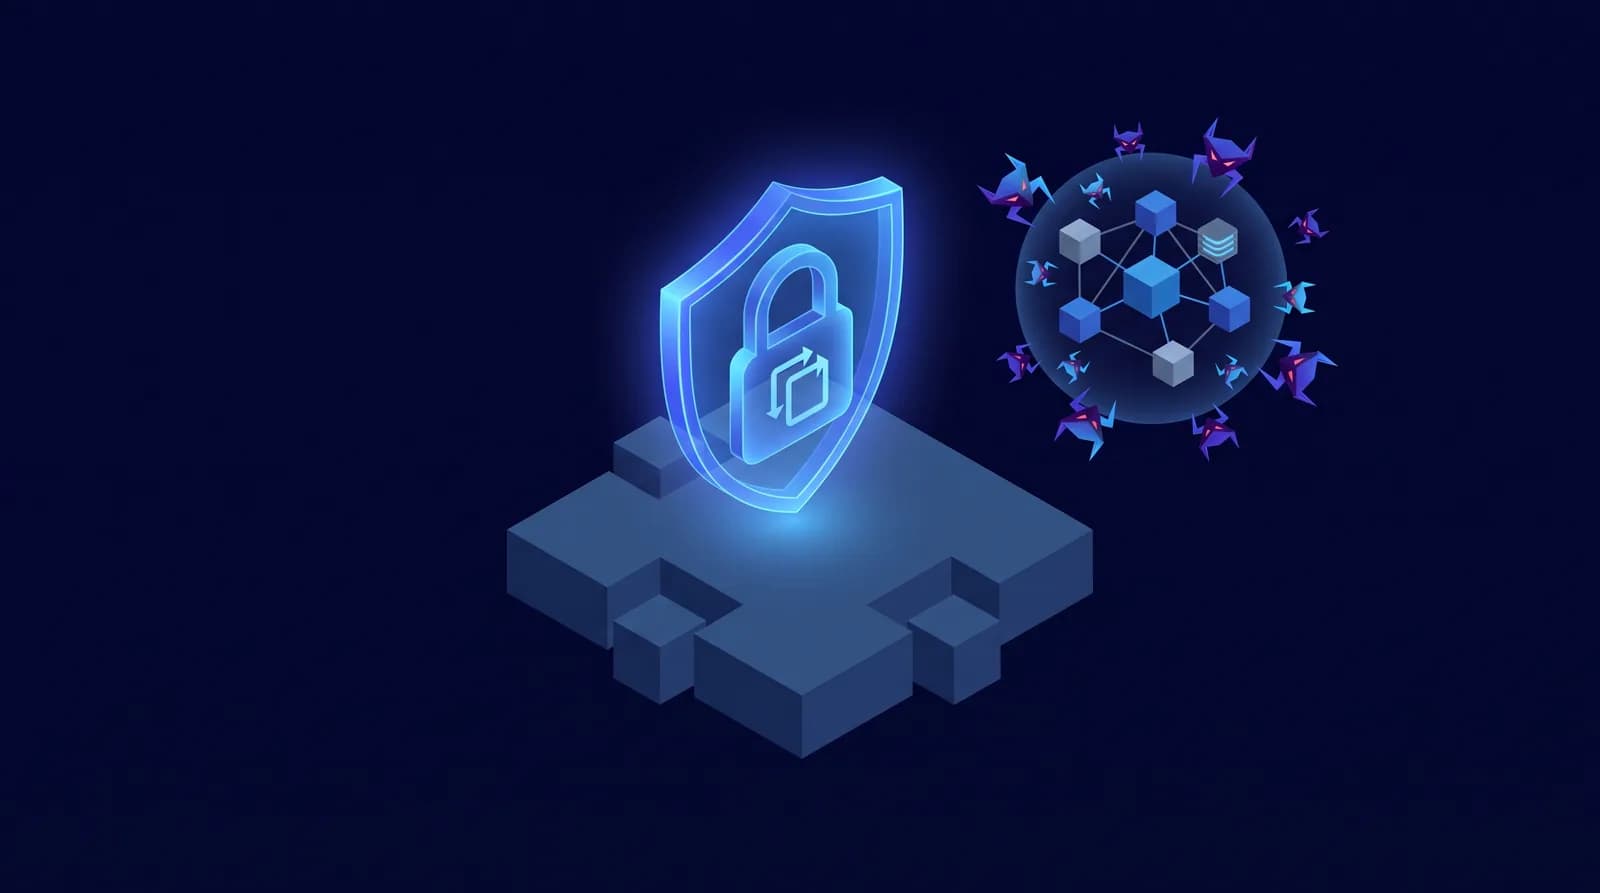
Bản sao lưu cần tách khỏi hệ thống chính vì nhiều biến thể ransomware chủ động tìm, xóa hoặc mã hóa những bản sao lưu mà chúng có thể truy cập. Nếu kẻ tấn công phá hủy cả dữ liệu gốc lẫn bản sao, doanh nghiệp sẽ mất phương án khôi phục từ backup.
CISA cũng đề cập đến lưu trữ bất biến trên các nền tảng đám mây hỗ trợ tính năng này và khuyến nghị cân nhắc giải pháp multi-cloud để tránh phụ thuộc vào một nhà cung cấp khi thực hiện sao lưu cloud-to-cloud. Đây cũng là lý do người dùng nên xem backup như một lớp phòng thủ thay vì là giải pháp thay thế các biện pháp ngăn chặn tấn công khác.
Đây cũng là lý do ransomware là gì và cách phòng chống nên được đọc song song với chiến lược sao lưu, vì backup chỉ là một lớp phòng thủ, không thay thế các lớp ngăn chặn xâm nhập khác.
Một bản sao lưu chỉ thực sự có giá trị khi doanh nghiệp có thể khôi phục dữ liệu thành công. Nếu chưa từng kiểm tra khả năng khôi phục, doanh nghiệp chưa thể chắc chắn bản sao lưu sẽ hoạt động khi xảy ra sự cố.
Theo AWS, doanh nghiệp có thể kiểm tra bản sao lưu bằng cách mô phỏng quá trình khôi phục khi hệ thống gặp lỗi và theo dõi các chỉ số như thời gian khôi phục trung bình. CISA cũng khuyến nghị doanh nghiệp thường xuyên kiểm tra khả năng khôi phục, đồng thời duy trì bản sao lưu ngoại tuyến.
CyStack không cung cấp giải pháp sao lưu hoặc khôi phục dữ liệu. CyStack Endpoint tập trung vào một lớp bảo vệ khác là kiểm soát dữ liệu trên thiết bị đầu cuối, nơi doanh nghiệp tạo, lưu và sử dụng nhiều dữ liệu trước khi thực hiện sao lưu.
Bản sao lưu cũng có thể chứa lượng lớn dữ liệu quan trọng của doanh nghiệp nên cần kiểm soát quyền truy cập tương tự dữ liệu gốc. CyStack Endpoint hỗ trợ bảo vệ dữ liệu thông qua ba nhóm tính năng:
Nếu doanh nghiệp cần sao lưu và khôi phục dữ liệu, CyStack Endpoint không thay thế một giải pháp backup chuyên biệt. Sản phẩm tập trung vào kiểm soát thiết bị, quyền truy cập và nguy cơ thất thoát dữ liệu trong chiến lược bảo vệ dữ liệu tổng thể.
Sao lưu dữ liệu là việc tạo một bản sao tách biệt khỏi dữ liệu gốc để có thể khôi phục khi dữ liệu gốc bị mất, hỏng hoặc bị ransomware mã hóa.
Tần suất sao lưu phụ thuộc vào RPO mà doanh nghiệp có thể chấp nhận. Nếu chấp nhận mất tối đa lượng dữ liệu phát sinh trong 24 giờ, doanh nghiệp có thể sao lưu mỗi đêm. Hệ thống giao dịch cần RPO gần 0 phải sao lưu liên tục hoặc sử dụng cơ chế nhân bản theo thời gian thực.
Google Drive hoặc iCloud có thể đóng vai trò là một bản off-site trong chiến lược 3-2-1. Tuy nhiên, nếu dữ liệu chỉ đồng bộ hai chiều với thiết bị đang sử dụng, thay đổi xảy ra trên máy cũng có thể đồng bộ lên đám mây. Vì vậy, cần phân biệt giữa chức năng đồng bộ và bản sao lưu có khả năng khôi phục.
Nguyên nhân là bản sao lưu vẫn kết nối với hệ thống chính và kẻ tấn công có thể truy cập vào bản sao lưu. Khi đó, ransomware có thể mã hóa hoặc kẻ tấn công có thể xóa cả dữ liệu gốc lẫn bản sao lưu. CISA khuyến nghị duy trì các bản sao lưu ngoại tuyến và mã hóa đối với dữ liệu quan trọng.
Không. CyStack không cung cấp giải pháp backup hoặc khôi phục dữ liệu. CyStack Endpoint tập trung vào kiểm soát truy cập và chống thất thoát dữ liệu trên thiết bị đầu cuối, không thay thế giải pháp sao lưu chuyên biệt.

