Cập nhật thông tin mới nhấtNhận các thông tin mới nhất về mối đe dọa, báo cáo an ninh mạng từ CyStack về hòm thư điện tử của bạn
Thảo luận (0)
Đăng nhập để thảo luận
Bài viết liên quan
{"success":true,"head":"<title>EDR là gì? Cách phát hiện và bảo vệ thiết bị đầu cuối</title>\n<meta name=\"description\" content=\"EDR là gì? Tìm hiểu cách EDR (Endpoint Detection and Response) giám sát, phát hiện hành vi tấn công, điều tra và phản hồi, khác antivirus, XDR, MDR ra sao.\"/>\n<meta name=\"robots\" content=\"noindex, nofollow\"/>\n<meta property=\"og:locale\" content=\"en_US\" />\n<meta property=\"og:type\" content=\"article\" />\n<meta property=\"og:title\" content=\"EDR là gì? Cách phát hiện và bảo vệ thiết bị đầu cuối\" />\n<meta property=\"og:description\" content=\"EDR là gì? Tìm hiểu cách EDR (Endpoint Detection and Response) giám sát, phát hiện hành vi tấn công, điều tra và phản hồi, khác antivirus, XDR, MDR ra sao.\" />\n<meta property=\"og:url\" content=\"https://blog.cystack.org/vi/blog/2026/08/20/edr-la-gi/\" />\n<meta property=\"og:site_name\" content=\"CyStack Blog\" />\n<meta property=\"article:tag\" content=\"vi\" />\n<meta property=\"article:section\" content=\"An toàn vận hành\" />\n<meta property=\"og:updated_time\" content=\"2026-08-20T13:43:42+07:00\" />\n<meta property=\"og:image\" content=\"https://s.cystack.net/resource/home/content/11184942/edr-giam-sat-thiet-bi-dau-cuoi.webp\" />\n<meta property=\"og:image:secure_url\" content=\"https://s.cystack.net/resource/home/content/11184942/edr-giam-sat-thiet-bi-dau-cuoi.webp\" />\n<meta property=\"og:image:width\" content=\"1200\" />\n<meta property=\"og:image:height\" content=\"630\" />\n<meta property=\"og:image:alt\" content=\"EDR giám sát và thu thập dữ liệu từ các thiết bị đầu cuối để phát hiện và phản hồi mối đe dọa.\" />\n<meta property=\"og:image:type\" content=\"image/webp\" />\n<meta property=\"article:published_time\" content=\"2026-08-20T13:20:58+07:00\" />\n<meta property=\"article:modified_time\" content=\"2026-08-20T13:43:42+07:00\" />\n<meta name=\"twitter:card\" content=\"summary_large_image\" />\n<meta name=\"twitter:title\" content=\"EDR là gì? Cách phát hiện và bảo vệ thiết bị đầu cuối\" />\n<meta name=\"twitter:description\" content=\"EDR là gì? Tìm hiểu cách EDR (Endpoint Detection and Response) giám sát, phát hiện hành vi tấn công, điều tra và phản hồi, khác antivirus, XDR, MDR ra sao.\" />\n<meta name=\"twitter:image\" content=\"https://s.cystack.net/resource/home/content/11184942/edr-giam-sat-thiet-bi-dau-cuoi.webp\" />\n<meta name=\"twitter:label1\" content=\"Written by\" />\n<meta name=\"twitter:data1\" content=\"Mộng Kha\" />\n<meta name=\"twitter:label2\" content=\"Time to read\" />\n<meta name=\"twitter:data2\" content=\"11 minutes\" />\n<script type=\"application/ld+json\" class=\"rank-math-schema\">{\"@context\":\"https://schema.org\",\"@graph\":[{\"@type\":\"Organization\",\"@id\":\"https://blog.cystack.org/#organization\",\"name\":\"CyStack\",\"url\":\"https://blog.cystack.org\"},{\"@type\":\"WebSite\",\"@id\":\"https://blog.cystack.org/#website\",\"url\":\"https://blog.cystack.org\",\"name\":\"CyStack\",\"publisher\":{\"@id\":\"https://blog.cystack.org/#organization\"},\"inLanguage\":\"en-US\"},{\"@type\":\"ImageObject\",\"@id\":\"https://s.cystack.net/resource/home/content/11184942/edr-giam-sat-thiet-bi-dau-cuoi.webp\",\"url\":\"https://s.cystack.net/resource/home/content/11184942/edr-giam-sat-thiet-bi-dau-cuoi.webp\",\"width\":\"1200\",\"height\":\"630\",\"caption\":\"EDR gi\\u00e1m s\\u00e1t v\\u00e0 thu th\\u1eadp d\\u1eef li\\u1ec7u t\\u1eeb c\\u00e1c thi\\u1ebft b\\u1ecb \\u0111\\u1ea7u cu\\u1ed1i \\u0111\\u1ec3 ph\\u00e1t hi\\u1ec7n v\\u00e0 ph\\u1ea3n h\\u1ed3i m\\u1ed1i \\u0111e d\\u1ecda.\",\"inLanguage\":\"en-US\"},{\"@type\":\"BreadcrumbList\",\"@id\":\"https://blog.cystack.org/vi/blog/2026/08/20/edr-la-gi/#breadcrumb\",\"itemListElement\":[{\"@type\":\"ListItem\",\"position\":\"1\",\"item\":{\"@id\":\"https://blog.cystack.org\",\"name\":\"Home\"}},{\"@type\":\"ListItem\",\"position\":\"2\",\"item\":{\"@id\":\"https://blog.cystack.org/vi/blog/2026/08/20/edr-la-gi/\",\"name\":\"EDR l\\u00e0 g\\u00ec? C\\u00e1ch ph\\u00e1t hi\\u1ec7n v\\u00e0 b\\u1ea3o v\\u1ec7 thi\\u1ebft b\\u1ecb \\u0111\\u1ea7u cu\\u1ed1i\"}}]},{\"@type\":\"WebPage\",\"@id\":\"https://blog.cystack.org/vi/blog/2026/08/20/edr-la-gi/#webpage\",\"url\":\"https://blog.cystack.org/vi/blog/2026/08/20/edr-la-gi/\",\"name\":\"EDR l\\u00e0 g\\u00ec? C\\u00e1ch ph\\u00e1t hi\\u1ec7n v\\u00e0 b\\u1ea3o v\\u1ec7 thi\\u1ebft b\\u1ecb \\u0111\\u1ea7u cu\\u1ed1i\",\"datePublished\":\"2026-08-20T13:20:58+07:00\",\"dateModified\":\"2026-08-20T13:43:42+07:00\",\"isPartOf\":{\"@id\":\"https://blog.cystack.org/#website\"},\"primaryImageOfPage\":{\"@id\":\"https://s.cystack.net/resource/home/content/11184942/edr-giam-sat-thiet-bi-dau-cuoi.webp\"},\"inLanguage\":\"en-US\",\"breadcrumb\":{\"@id\":\"https://blog.cystack.org/vi/blog/2026/08/20/edr-la-gi/#breadcrumb\"}},{\"@type\":\"Person\",\"@id\":\"https://blog.cystack.org/author/mongkha000/\",\"name\":\"M\\u1ed9ng Kha\",\"url\":\"https://blog.cystack.org/author/mongkha000/\",\"image\":{\"@type\":\"ImageObject\",\"@id\":\"https://secure.gravatar.com/avatar/08ce67c73be585352868d7ebd7a58f3fdc2d9850b35fdbd2dc2901f8aedee6f2?s=96&d=mm&r=g\",\"url\":\"https://secure.gravatar.com/avatar/08ce67c73be585352868d7ebd7a58f3fdc2d9850b35fdbd2dc2901f8aedee6f2?s=96&d=mm&r=g\",\"caption\":\"M\\u1ed9ng Kha\",\"inLanguage\":\"en-US\"},\"worksFor\":{\"@id\":\"https://blog.cystack.org/#organization\"}},{\"@type\":\"BlogPosting\",\"headline\":\"EDR l\\u00e0 g\\u00ec? C\\u00e1ch ph\\u00e1t hi\\u1ec7n v\\u00e0 b\\u1ea3o v\\u1ec7 thi\\u1ebft b\\u1ecb \\u0111\\u1ea7u cu\\u1ed1i\",\"keywords\":\"EDR l\\u00e0 g\\u00ec\",\"datePublished\":\"2026-08-20T13:20:58+07:00\",\"dateModified\":\"2026-08-20T13:43:42+07:00\",\"author\":{\"@id\":\"https://blog.cystack.org/author/mongkha000/\",\"name\":\"M\\u1ed9ng Kha\"},\"publisher\":{\"@id\":\"https://blog.cystack.org/#organization\"},\"description\":\"EDR l\\u00e0 g\\u00ec? T\\u00ecm hi\\u1ec3u c\\u00e1ch EDR (Endpoint Detection and Response) gi\\u00e1m s\\u00e1t, ph\\u00e1t hi\\u1ec7n h\\u00e0nh vi t\\u1ea5n c\\u00f4ng, \\u0111i\\u1ec1u tra v\\u00e0 ph\\u1ea3n h\\u1ed3i, kh\\u00e1c antivirus, XDR, MDR ra sao.\",\"name\":\"EDR l\\u00e0 g\\u00ec? C\\u00e1ch ph\\u00e1t hi\\u1ec7n v\\u00e0 b\\u1ea3o v\\u1ec7 thi\\u1ebft b\\u1ecb \\u0111\\u1ea7u cu\\u1ed1i\",\"@id\":\"https://blog.cystack.org/vi/blog/2026/08/20/edr-la-gi/#richSnippet\",\"isPartOf\":{\"@id\":\"https://blog.cystack.org/vi/blog/2026/08/20/edr-la-gi/#webpage\"},\"image\":{\"@id\":\"https://s.cystack.net/resource/home/content/11184942/edr-giam-sat-thiet-bi-dau-cuoi.webp\"},\"inLanguage\":\"en-US\",\"mainEntityOfPage\":{\"@id\":\"https://blog.cystack.org/vi/blog/2026/08/20/edr-la-gi/#webpage\"}}]}</script>\n"}
EDR trở nên cần thiết khi antivirus vẫn hoạt động bình thường nhưng những hành vi bất thường trên thiết bị lại không được phát hiện. Nếu một cuộc tấn công đang âm thầm diễn ra trên laptop hoặc máy chủ, làm thế nào doanh nghiệp có thể nhận biết trước khi sự cố gây thiệt hại?
Đây là khoảng trống mà EDR hướng đến giải quyết. Bài viết sẽ giải thích EDR là gì, cách EDR hoạt động, điểm khác biệt với antivirus, EPP, XDR và MDR, cùng những tiêu chí doanh nghiệp Việt Nam nên cân nhắc khi lựa chọn.
EDR là gì?
Theo CrowdStrike, EDR là công nghệ an ninh mạng liên tục thu thập dữ liệu hoạt động trên thiết bị đầu cuối và phân tích hành vi để phát hiện dấu hiệu tấn công. Từ dữ liệu này, đội bảo mật có thể điều tra và phản hồi khi xảy ra sự cố.
Ban đầu thuật ngữ EDR có tên là ETDR, do nhà phân tích Anton Chuvakin của Gartner đặt ra vào năm 2013. Thuật ngữ này dùng để mô tả nhóm công cụ “tập trung phát hiện và điều tra các hoạt động đáng ngờ trên máy chủ và thiết bị đầu cuối”.
Gartner, được CrowdStrike trích dẫn, mô tả EDR là giải pháp ghi lại hành vi ở cấp hệ thống trên endpoint và sử dụng nhiều kỹ thuật phân tích để phát hiện hoạt động đáng ngờ. EDR cũng cung cấp ngữ cảnh phục vụ điều tra, hỗ trợ ngăn chặn hành vi tấn công và đề xuất cách khôi phục hệ thống bị ảnh hưởng.
Khả năng ghi lại dữ liệu hoạt động giúp đội bảo mật có thể xem lại những gì đã xảy ra trên endpoint khi cần điều tra sự cố. Chẳng hạn, Microsoft Defender for Endpoint có thể lưu dữ liệu hành vi trong sáu tháng, bao gồm tiến trình, hoạt động mạng, thay đổi registry và đăng nhập. Đội bảo mật có thể dựa vào dữ liệu này để xem lại hoạt động trước đó và lần theo diễn biến của cuộc tấn công.
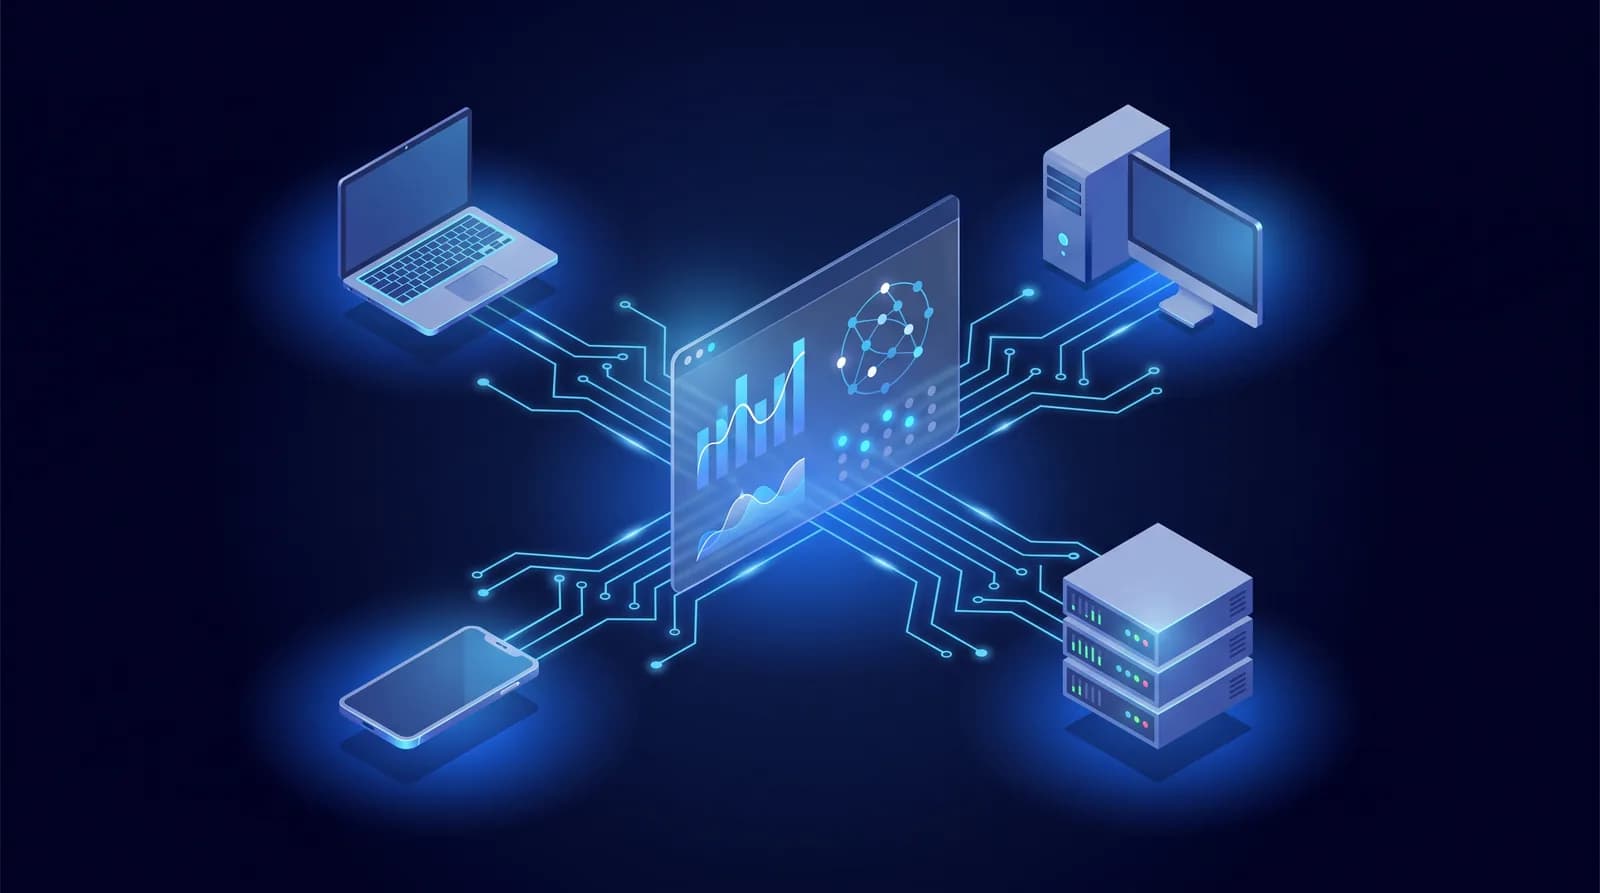
EDR thu thập dữ liệu từ các thiết bị đầu cuối về một bảng điều khiển tập trung, giúp phát hiện và phản hồi mối đe dọa gần như theo thời gian thực.
EDR khác gì antivirus, EPP, XDR và MDR?
EDR là một phần trong hệ thống bảo mật endpoint, bên cạnh các giải pháp và mô hình như antivirus, EPP, XDR và MDR. Mỗi lớp đảm nhiệm một vai trò khác nhau.
Antivirus và EPP tập trung nhiều vào khả năng phòng ngừa và ngăn chặn mối đe dọa, còn EDR tập trung phát hiện, điều tra và phản hồi khi có dấu hiệu tấn công. XDR mở rộng khả năng này ra nhiều lớp trong hạ tầng, trong khi MDR cung cấp dịch vụ giám sát và vận hành bảo mật bởi đội ngũ chuyên gia bên ngoài.
Tiêu chí
Antivirus / EPP
EDR
XDR
MDR
Mục tiêu chính
Phòng ngừa và ngăn chặn mối đe dọa trên endpoint
Phát hiện, điều tra, phản hồi tại endpoint
Hợp nhất phát hiện và phản hồi trên nhiều lớp: endpoint, mạng, cloud, email
Vận hành EDR/XDR bởi đội chuyên gia bên ngoài
Cách phát hiện
Chữ ký (signature), quy tắc đã biết
Phân tích hành vi, chỉ báo tấn công (IOA)
Tương quan dữ liệu đa nguồn bằng AI/ML
Con người kết hợp công cụ threat hunting 24/7
Phạm vi dữ liệu
Riêng từng thiết bị
Telemetry và hoạt động bảo mật liên quan trên endpoint
EPP và EDR đảm nhiệm những vai trò khác nhau và có thể bổ trợ lẫn nhau trong chiến lược bảo mật endpoint. CrowdStrike mô tả EPP là nền tảng phòng thủ tổng thể, bao gồm antivirus thế hệ mới, threat hunting và quản lý lỗ hổng, trong khi EDR tập trung vào phát hiện và phản hồi trên thiết bị đầu cuối.
Khi cần mở rộng khả năng phát hiện ra ngoài endpoint, XDR kết hợp thêm dữ liệu từ mạng, email và cloud để phát hiện và phản hồi mối đe dọa. Trong khi đó, MDR là mô hình dịch vụ, trong đó doanh nghiệp sử dụng đội ngũ chuyên gia bên ngoài để hỗ trợ giám sát, phát hiện và phản hồi sự cố.
EDR hoạt động như thế nào?
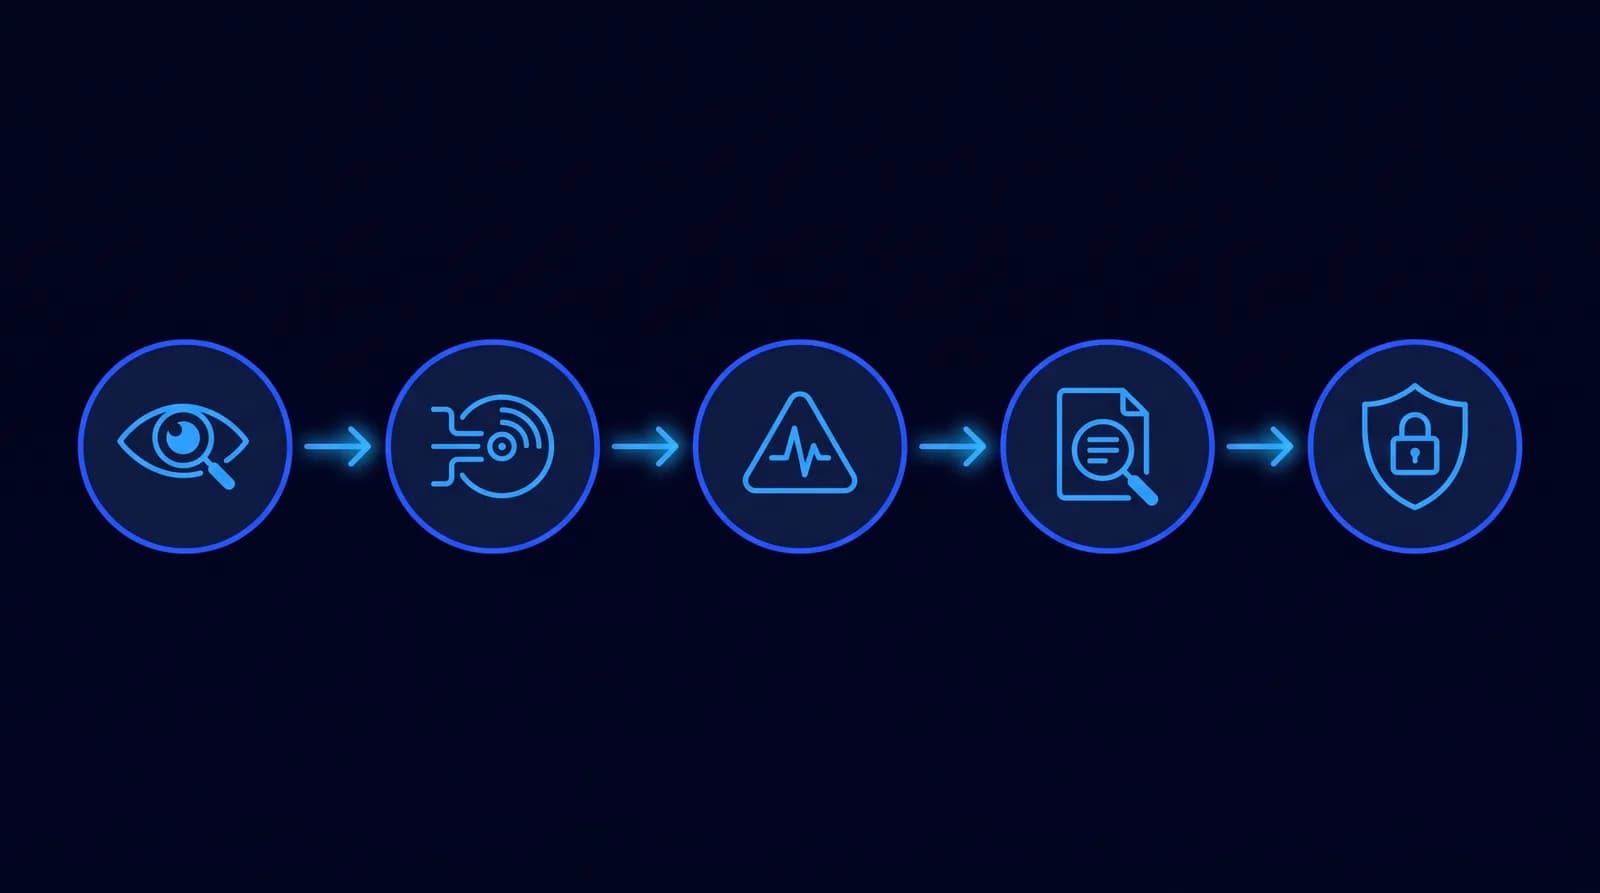
Một hệ thống EDR thường vận hành theo vòng lặp gồm năm bước: giám sát liên tục, thu thập telemetry, phát hiện hành vi bất thường, điều tra và phản hồi sự cố.
Vòng lặp giám sát, thu thập, phát hiện, điều tra và phản hồi giúp EDR xử lý sự cố endpoint gần như theo thời gian thực.
Giám sát liên tục: EDR liên tục theo dõi hoạt động trên thiết bị, cả thiết bị online và offline. Wikipedia cũng ghi nhận khả năng giám sát liên tục này là một đặc điểm của EDR.
Thu thập telemetry: Hệ thống ghi lại các dữ liệu như tiến trình, kết nối mạng, thay đổi registry, truy cập tệp tin và hoạt động đăng nhập. Dữ liệu này cung cấp lịch sử hoạt động trên endpoint để phục vụ quá trình điều tra.
Phát hiện hành vi bất thường: EDR không chỉ dựa vào chữ ký mà còn phân tích chuỗi hành vi để tìm chỉ báo tấn công (IOA). Theo CrowdStrike, cách tiếp cận này giúp EDR phát hiện cả những kỹ thuật tấn công chưa từng được ghi nhận.
Điều tra: Đội bảo mật sử dụng dữ liệu lịch sử để xác định nguồn gốc, phạm vi và mức độ nghiêm trọng của sự cố trước khi đưa ra biện pháp xử lý.
Phản hồi và cô lập: Microsoft Learn cho biết EDR có thể hỗ trợ các hành động phản hồi như cô lập thiết bị khỏi mạng và ngăn chặn hoạt động độc hại. Tùy theo sự cố, đội bảo mật có thể dừng tiến trình như ransomware (mã độc tống tiền), xử lý tệp tin nhiễm hoặc khôi phục hệ thống về trạng thái an toàn.
Vì sao doanh nghiệp cần EDR trong chiến lược bảo mật?
Doanh nghiệp cần EDR vì các biện pháp ngăn chặn không thể loại bỏ hoàn toàn nguy cơ bị tấn công. Nếu phát hiện sự cố quá muộn, kẻ tấn công sẽ có nhiều thời gian hoạt động trong hệ thống và gây thiệt hại.
Theo CrowdStrike, kể cả khi doanh nghiệp đã triển khai các biện pháp phòng thủ hiện đại, kẻ tấn công vẫn có thể tìm được cách xâm nhập nếu kiên trì tìm kiếm điểm yếu. Trong trường hợp không có khả năng giám sát endpoint, doanh nghiệp sẽ khó phát hiện sự xâm nhập cũng như xác định kẻ tấn công đã hoạt động trong hệ thống bao lâu.
Theo số liệu từ báo cáo Cost of a Data Breach của IBM, được CrowdStrike dẫn lại, thời gian trung bình để xác định và kiểm soát một vụ vi phạm dữ liệu là 277 ngày, gồm 207 ngày để phát hiện và 70 ngày để kiểm soát sự cố. Khoảng thời gian này có thể tạo điều kiện để kẻ tấn công nhiều lần di chuyển ngang trong hệ thống trước khi bị phát hiện.
Nhu cầu triển khai EDR cũng thể hiện qua tốc độ tăng trưởng của thị trường toàn cầu. Quy mô thị trường EDR ước tính đạt 6,5 tỷ USD vào năm 2025 và dự kiến tăng lên 50,5 tỷ USD trong thập kỷ tiếp theo.
Khi phát hiện hành vi bất thường, EDR có thể cô lập thiết bị để ngăn mã độc lây lan trong lúc đội bảo mật điều tra.
Tiêu chí chọn EDR cho doanh nghiệp Việt Nam
Khi đánh giá một giải pháp EDR, doanh nghiệp Việt Nam nên cân nhắc năm tiêu chí sau:
Khả năng giám sát: Theo dõi các endpoint theo thời gian thực, kể cả khi thiết bị offline.
Phát hiện dựa trên hành vi: Ưu tiên giải pháp sử dụng chỉ báo tấn công (IOA), thay vì phụ thuộc hoàn toàn vào cơ sở dữ liệu mã độc đã biết.
Tốc độ phản hồi: Khoảng thời gian từ khi phát hiện mối đe dọa đến khi cô lập thiết bị càng ngắn, doanh nghiệp càng có thể hạn chế thiệt hại.
Khả năng tích hợp: Có thể kết nối với các lớp bảo mật khác như quản lý thiết bị, chống rò rỉ dữ liệu và xác thực truy cập.
Mô hình vận hành phù hợp: Doanh nghiệp có đội SOC riêng có thể tự vận hành EDR. Nếu thiếu nhân sự giám sát 24/7, doanh nghiệp nên cân nhắc MDR vì việc tự xây dựng một đội ngũ phát hiện và phản hồi hoàn chỉnh thường mất nhiều năm.
EDR nằm ở đâu trong chiến lược bảo vệ thiết bị đầu cuối tại CyStack?
EDR chỉ là một lớp trong chiến lược bảo mật endpoint tổng thể. CyStack Endpoint đảm nhiệm một lớp khác, tập trung vào quản lý và bảo vệ thiết bị đầu cuối theo mô hình UEM/MDM kết hợp DLP và Zero Trust access.
Nền tảng hỗ trợ quản lý thiết bị Windows, macOS, Linux, Android và iOS; kiểm soát truy cập theo ngữ cảnh; ngăn rò rỉ dữ liệu qua USB, mạng và chụp màn hình; mã hóa ổ đĩa; đồng thời áp dụng chính sách CIS v8.
CyStack Endpoint không phải là giải pháp EDR. Nền tảng tập trung vào quản lý thiết bị, kiểm soát truy cập và ngăn thất thoát dữ liệu, nên có thể triển khai song song với EDR hoặc antivirus hiện có. EDR đảm nhiệm việc phát hiện và phản hồi tấn công, còn CyStack Endpoint hỗ trợ quản lý thiết bị và kiểm soát rò rỉ dữ liệu ở tầng người dùng.
Khi cần rà soát chiến lược bảo mật endpoint, doanh nghiệp có thể liên hệ đội ngũ CyStack để được tư vấn cách kết hợp EDR/antivirus hiện có với lớp quản lý thiết bị và DLP phù hợp.
Quản lý và bảo vệ thiết bị đầu cuối với CyStack Endpoint
Nền tảng UEM/MDM kết hợp DLP và kiểm soát truy cập Zero Trust, giúp doanh nghiệp quản lý thiết bị tập trung và ngăn rò rỉ dữ liệu, triển khai song song với các giải pháp EDR để hoàn thiện lớp bảo vệ endpoint.
Tải tài liệu tổng quan về Endpoint Detection and Response (EDR)
Tài liệu giải thích cơ chế hoạt động của EDR, cách phân biệt với EPP, XDR, MDR và tiêu chí lựa chọn giải pháp phù hợp với quy mô doanh nghiệp.
Câu hỏi thường gặp (FAQ)
EDR có phải là phần mềm diệt virus không?
Không. EDR bổ sung khả năng phát hiện hành vi và phản hồi sự cố bên cạnh lớp ngăn chặn của antivirus và EPP, thay vì thay thế hoàn toàn các giải pháp này.
Ai đặt ra thuật ngữ EDR và từ khi nào?
Anton Chuvakin của Gartner đặt ra thuật ngữ này vào năm 2013, ban đầu gọi là ETDR.
Doanh nghiệp nhỏ và vừa có cần EDR không?
Có, nhưng doanh nghiệp nên cân nhắc MDR (EDR được vận hành dưới dạng dịch vụ) nếu chưa có đủ nhân sự giám sát 24/7.
EDR khác MDR ở điểm nào?
EDR là công nghệ phát hiện và phản hồi trên thiết bị đầu cuối. MDR là dịch vụ trong đó nhà cung cấp sử dụng EDR/XDR kết hợp với đội ngũ chuyên gia để giám sát và phản hồi sự cố thay cho doanh nghiệp.
CyStack Endpoint có phải là giải pháp EDR không?
Không. CyStack Endpoint là nền tảng quản lý và bảo vệ thiết bị đầu cuối theo mô hình UEM/MDM, DLP và Zero Trust access.
Trong khi EDR tập trung vào phát hiện và phản hồi hành vi tấn công, CyStack Endpoint đảm nhiệm lớp quản lý thiết bị, kiểm soát truy cập và chống rò rỉ dữ liệu. Hai giải pháp có thể được triển khai song song trong cùng một chiến lược bảo mật.
Tóm tắt nhanh
EDR là gì? EDR (Endpoint Detection and Response) là hệ thống liên tục giám sát máy tính, máy chủ và điện thoại để phát hiện những hành vi tấn công mà antivirus có thể bỏ sót, sau đó hỗ trợ đội bảo mật điều tra và phản hồi sự cố.
Gartner đặt ra thuật ngữ này vào năm 2013, ban đầu gọi là “endpoint threat detection and response” (ETDR). Khác với antivirus chủ yếu dựa vào chữ ký và quy tắc đã biết, EDR ghi lại hoạt động trên endpoint để hỗ trợ phát hiện và truy vết cả những kỹ thuật tấn công chưa từng xuất hiện trong cơ sở dữ liệu chữ ký.
EDR là gì? Cách phát hiện và bảo vệ thiết bị đầu cuối